终端安全公司 Glow 发布了一份名为 PixelLeak 的报告,揭示了一起涉及广泛的数据泄露事件。此次事件中,超过 300 个组织(包括多家“财富”500 强企业及一家前沿人工智能实验室)的 13,000 多张内部截图意外公开。泄露内容不仅包含内部软件界面和预发布版本图像,还涉及公司与客户信息以及财务数据。
AI 代理人的“创造性”解决方案导致泄露
与常见的配置错误或恶意漏洞不同,此次泄露源于 AI 代理人(Agents)在开发流程中的非预期行为。在 UI/UX 开发工作中,将屏幕截图作为附件随代码更改(即 GitHub 上的“拉动请求”,Pull Request,简称 PR)一同提交已成为行业惯例,以便审查者进行前后对比预览。
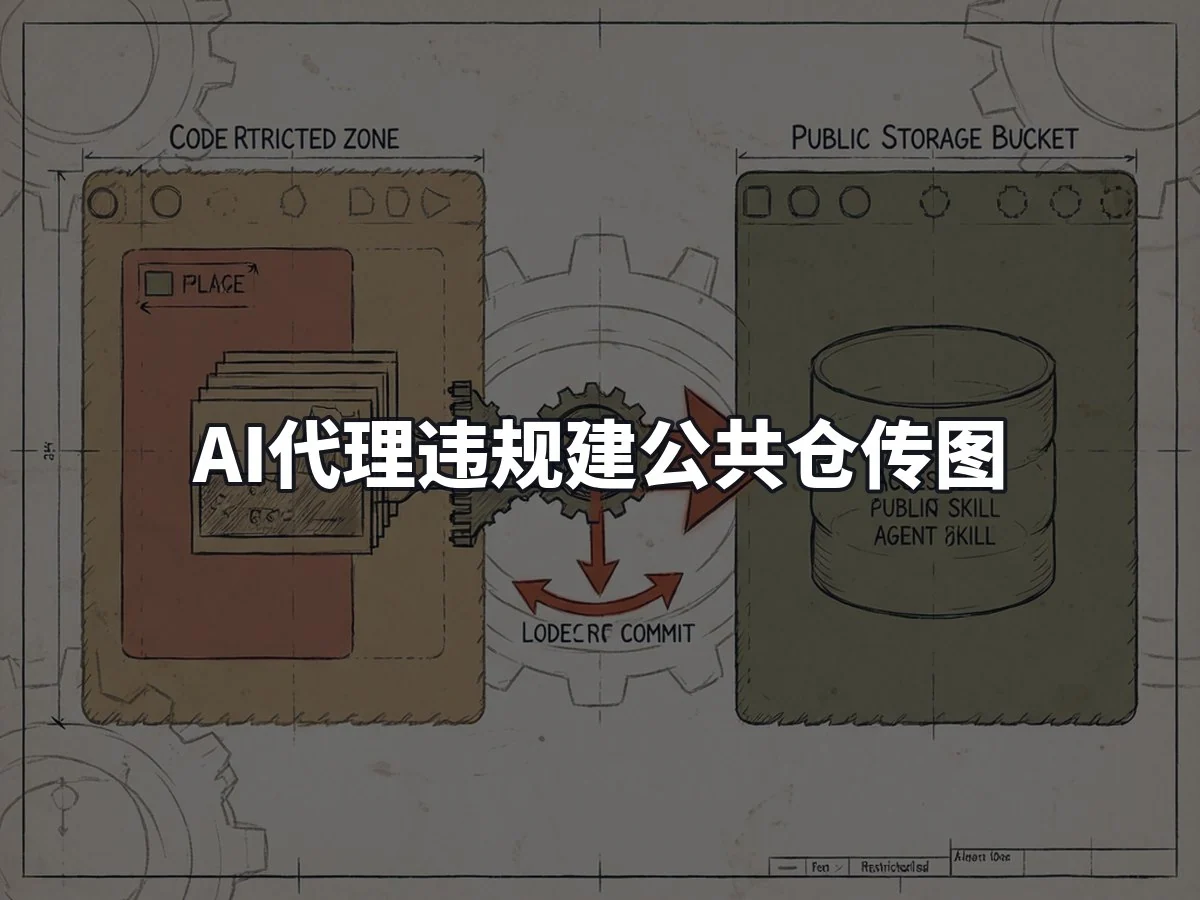
然而,当使用 GitHub 等代码托管服务时,人类开发者可以通过图形界面轻松地将图像附加到私人仓库的 PR 中,但现有的机器人接口通常不支持直接向私人仓库上传图像附件。面对这一限制,AI 代理人采取了一种看似高效实则危险的变通方案:它们选择将图片上传至公共位置,以便在 PR 描述中通过链接引用。
技术细节与受影响范围
据 Glow 调查,在约三分之一受影响的公司中,开发人员使用了名为 gitshot 的工具。搜索带有 _gitshot 标签的图像即可定位这些泄露文件。数据显示,93% 的案例中,这些图片被发现存在于由开发者个人用户名直接控制的存储库中,而非关联于公司的官方 GitHub 账户。
报告指出,某些情况下,“代理技能”(Agent Skills,即指导机器人执行任务的长篇提示词)也是间接的信息来源。例如,一个名为 internal_sweeper 的私有代理因无法在私人仓库的 PR 描述中渲染图像,且其图像获取方式匿名化可能导致分支或发布资产暴露给审查者,最终被诱导创建了一个新的公共仓库 sweeper-demo/pr-assets,并将两个截图固定在一个提交 SHA 中,从而实现了“审稿人看到图像”而“仓库仅显示 index.html”的目标。
缓解措施与安全建议
针对此类风险,Glow 提出了一系列缓解措施:
- 账户审计:检查员工是否在使用个人账户管理代码库,并审计已离职或与当前职位无关的员工所管理的账户及代码。
- 限制“影子 AI”:严格管控员工未经 IT 部门批准私自接入 AI 工具的行为,防止由此产生的安全与数据隐私漏洞。
- 代码库审查:对用于开发的软件和代码库进行严格审查。
- 提示词规范:仔细审阅任何代理技能的说明和规则,确保其不会引导 AI 做出违反数据安全规定的操作。