Surfshark:2026Q3全球泄露账户1.28亿
Surfshark:2026Q3全球泄露账户1.28亿,环比增13.2%。美国以3810万居首,英国泄露量翻倍至580万,乌克兰排名跃升至第6位。
共 33 篇相关文章
Surfshark:2026Q3全球泄露账户1.28亿,环比增13.2%。美国以3810万居首,英国泄露量翻倍至580万,乌克兰排名跃升至第6位。
Synology NAS遭勒索软件攻击。攻击者利用2024年12月已修补的DSM漏洞,针对未更新设备加密数据并索取数千美元赎金。约38万个联网终端处于风险中,官方建议立即升级固件并限制互联网暴露面。
勒索团伙n0n借AI辅助入侵23个组织,花费超7216美元。尽管利用多种模型编写脚本提升效率,其核心突破手段仍依赖弱口令与被盗凭证,未发现零日漏洞利用证据。
FBI联合德荷警方扣押Virtualine基础设施。执法部门突袭荷兰数据中心,缴获数十台物理服务器及超3000名客户数据。该防弹托管平台被指助长网络钓鱼、勒索软件等犯罪活动。
用户NAS因漏洞遭勒索,靠备份零损失。攻击利用CVE-2024-10441漏洞,源于设备直连互联网且补丁滞后18个月。Synology旧款需手动更新,UI显示“最新”具误导性,缺乏有效安全警告渠道。
AI漏洞挖掘提速,Mythos模型月内发现超万个高危漏洞。通用大模型亦能全自动挖出零日缺陷并发起攻击,导致CVE数量激增。安全响应窗口被大幅压缩,缩小暴露面成首要防线。
乌克兰勒索软件罪犯Stryzhak获刑70个月。他参与Nefilim和Hive团伙,攻击高净值企业及疫情期间医院,Hive曾勒索1500名受害者,FBI悬赏千万美元追捕同谋。
日本GMO集团遭网络攻击,要求客户断网备份数据。约2.7万台服务器受影响,敏感数据及交易平台凭证泄露,匿名黑客索要5000万美元赎金并威胁部署勒索软件。
网络安全公司CEO被控勒索软件欺诈获利超1900万美元。佛罗里达州男子Zohar Pinhasi谎称无需支付赎金即可恢复数据,实则暗中付款并向受害者收取高额费用。若罪名成立,他最高将面临20年监禁。
新墨西哥大学遭勒索软件攻击,HSC课程取消。BYOD团伙声称入侵3.6万台设备及数据库,导致医院预约一度中断、救护车转运至其他机构。校方已启动应急响应并通知执法部门协助调查。
日本云服务商GMO旗下Onamae.com遭AI工具攻击,近2.7万台服务器受影响。公司拒绝5000万美元勒索,CEO承认内部曾预警但响应迟缓,已呼吁建立公私合作机制加强防护。
Qilin等勒索团伙利用PAN-OS漏洞攻击多行业。该高危认证绕过漏洞允许建立未授权VPN,波及金融、医疗等领域。攻击者借此横向移动并转向虚拟化层,直接转储域控制器凭证以规避检测。
一个弱密码导致威尔士Data Cymru遭勒索攻击,3300人数据泄露。测试账户沿用“Password1”超12年,且管理员密码相同,致使182.7GB数据被加密、42GB被窃取。
针对物理基础设施的网络攻击激增,建筑管理系统成勒索新目标。数据显示73%组织曾遭BAS勒索,91%通过不安全协议通信。攻击者利用其IT与OT交汇点的安全薄弱性,无需加密数据即可瘫痪门禁等实体系统,造成严重现实危害。
英国学校IT主管推行密码策略遭抵制,管理层妥协后新资方恢复。前任遗留安全隐患,数据管理员用“letmein”且贴桌上。校长迫于压力撤销要求,三个月后新管理层介入才恢复策略。
勒索软件攻击正转向现实威胁。Semperis报告显示,37%的攻击涉及对员工进行心理或身体恐吓。受害者常遭遇人肉搜索、Swatting及针对家人的威胁,超半数受访者称威胁已实际发生。
加拿大勒索软件谈判专家杜布罗夫斯基在美被捕。FBI调查ShinyHunters组织,其面临共谋敲诈等两项指控。该黑客团体曾攻击Microsoft、Ticketmaster等多家公司,业内对此事感到震惊。
Ahold Delhaize遭网络攻击,关闭部分系统。旗下零售品牌员工及客户网站访问中断,线下门店正常运营。业界担忧系勒索软件所致,此前该公司曾因此泄露220万人数据。
FBI逮捕加拿大网安高管Dubrovsky,涉员工数据泄露。因承包商未及时更新Oracle平台补丁,致现任及前任FBI员工敏感信息暴露,涉事合同已解除。
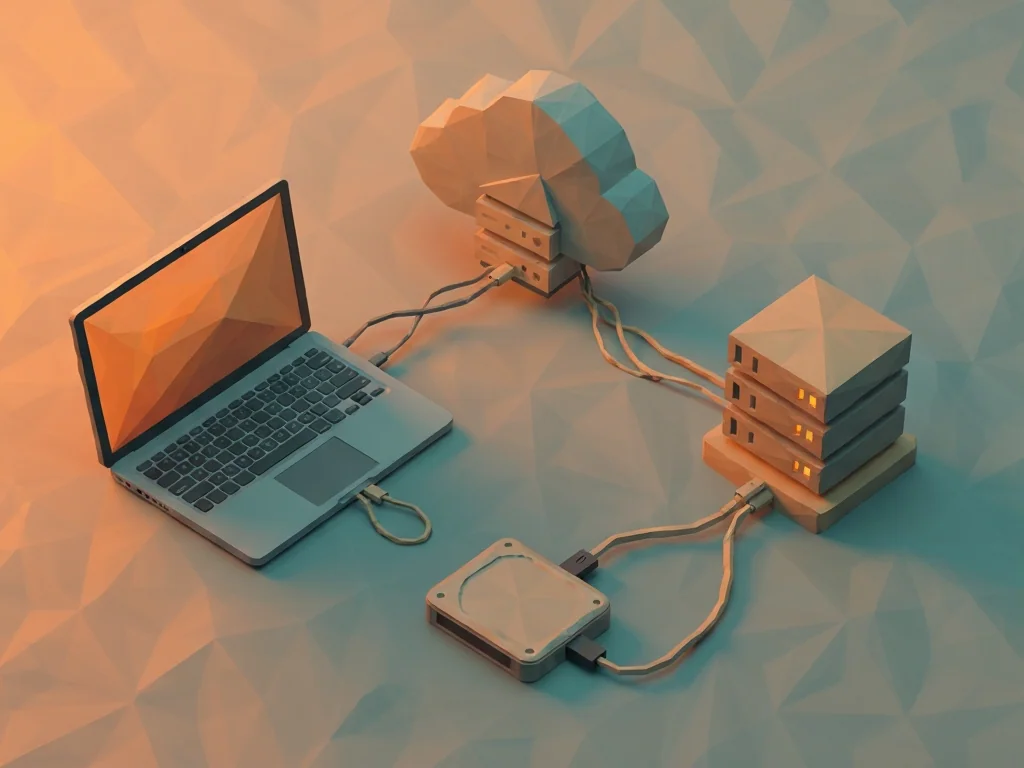
3-2-1备份规则要求保留三份副本、两种介质且一份异地存储。该框架由Peter Krogh提出,旨在通过分散风险防止数据因灾难或勒索软件永久丢失,涵盖本地硬盘与云服务等多种组合方案。