多勒索软件团伙利用 PAN-OS 漏洞发起攻击,波及金融、医疗等多个行业
Palo Alto Networks 旗下防火墙操作系统 PAN-OS 近期成为勒索软件攻击的重点目标。据威胁情报机构 Unit 42 披露,自今年 6 月初以来,包括 Qilin 和 Inc 在内的多个勒索软件集团一直在积极利用该系统中存在的高严重性认证绕过漏洞 CVE-2026-0257。受影响范围涵盖 GlobalProtect 门户和网关组件,攻击者可借此绕过安全限制并建立未经授权的 VPN 连接。
CVE-2026-0257 最早于 5 月 13 日由 Palo Alto Networks 披露并完成修复。供应商最初将该漏洞评级为中度严重,称虽知悉有人尝试利用,但未观察到恶意行为。然而局势迅速变化,Rapid7 研究人员在本月底指出,他们已观测到至少可追溯至 5 月 17 日的多起客户环境成功利用案例。
Unit 42 威胁情报高级总监 Andy Piazza 表示,勒索软件团队正持续针对该漏洞发起打击。攻击者利用此缺陷进入企业网络后,会绕过多因素认证(MFA)控制以建立 VPN 会话。在获取初始访问权限后,犯罪分子使用远程桌面协议(RDP)和服务器消息块(SMB)进行横向移动,并在部署勒索软件前投放额外恶意软件,用于窃取凭证和数据。
调查数据显示,此次攻击波及众多行业,包括教育、金融服务、医疗保健、高科技、酒店、制造业、专业与法律服务、政府、运输与物流、公用事业与能源,以及批发和零售领域。
ReliaQuest 情报分析师也发出警告,指出包括 Settra 在内的其他威胁群体同样利用该漏洞通过未授权 VPN 会话获取企业网络的初始访问权。
战术演变:从 VPN 网关转向虚拟化层直接攻击
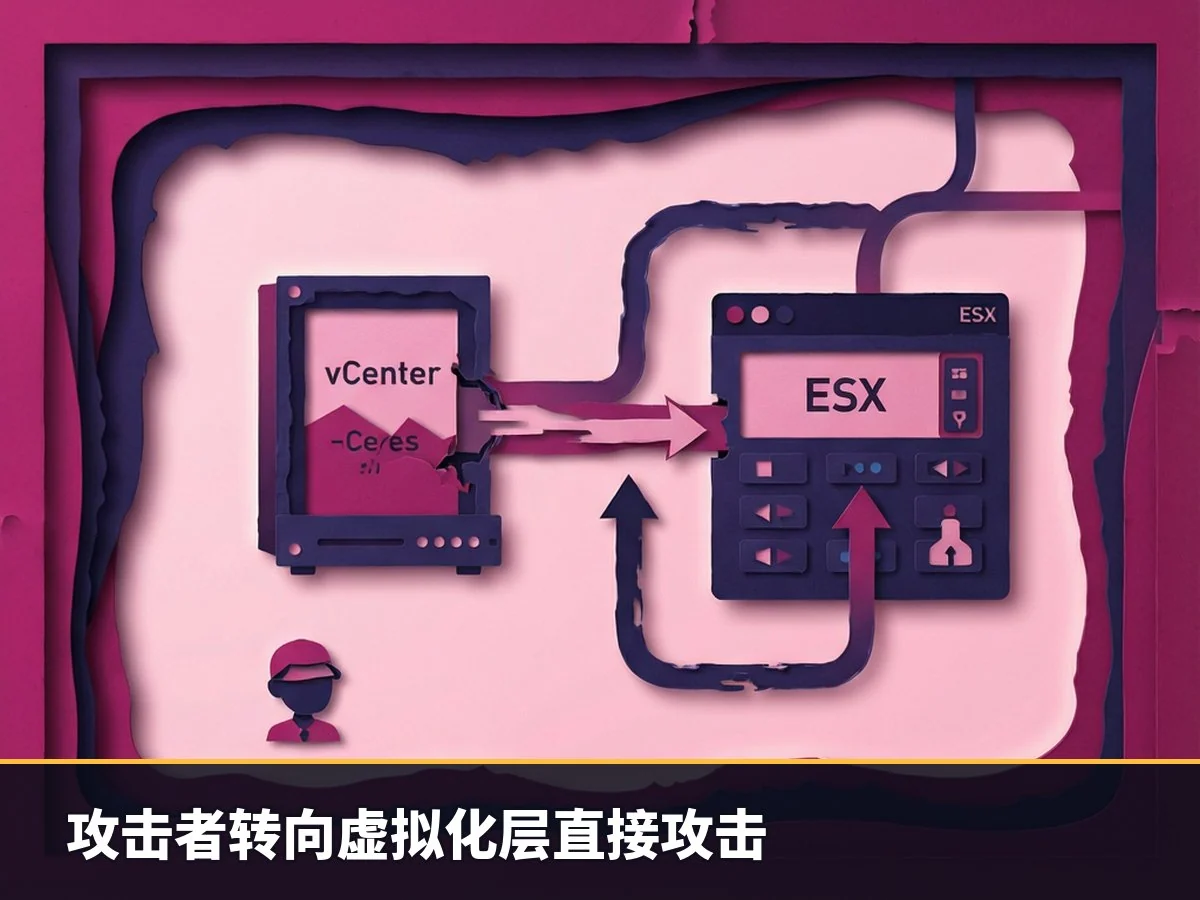
Andy Piazza 指出,在成功利用 CVE-2026-0257 后,攻击者的战术、技术和程序(TTP)出现了显著变化,最突出的特点是直接转向虚拟化层。在一个值得注意的案例中,攻击者从受损的 VPN 网关转移至 vCenter 管理设备。随后,他们禁用了 ESXi 超级监视器的安全控制项(execInstalledOnly),并使用自定义工具直接对域控制器的虚拟磁盘文件(VMDK)进行离线认证转储。
这种手法允许犯罪分子绕过客户端检测和响应产品的防护。此外,Unit 42 还发现,攻击者常将利用 PAN-OS 漏洞获取初始访问的行为与其他漏洞串联使用,例如针对 Veeam 备份基础设施的 CVE-2023-27532。
对于尚未修复易受攻击 PAN-OS 软件的用户,建议立即执行补丁更新,并调查是否存在入侵迹象。用户可参考 Unit 42 提供的漏洞指标以协助识别潜在威胁。