四国联合通报:朝鲜WaterPlum行动感染3万台设备
澳德日美四国机构披露朝鲜主导的WaterPlum网络行动。攻击者冒充招聘人员,通过虚假面试植入恶意软件,已感染超3万台设备,窃取逾1071万美元资金并流向平壤,部分受害者被入侵设备成为渗透企业网络的跳板。
漏洞、数据泄露、隐私与安全攻防
澳德日美四国机构披露朝鲜主导的WaterPlum网络行动。攻击者冒充招聘人员,通过虚假面试植入恶意软件,已感染超3万台设备,窃取逾1071万美元资金并流向平壤,部分受害者被入侵设备成为渗透企业网络的跳板。
美国FBI数据显示,2025至2026年间收到近6.1万起冒充执法或政府官员的投诉,受害者总损失超16亿美元。常见手段包括谎称撤销指控、未履行陪审义务及定制骗局。荷兰亦出现假冒警察上门行骗现象。FBI提醒公众警惕此类电话索要钱财行为。
美国海岸警卫队与FBI在墨西哥湾登上两艘驶向美国的油轮,调查其操作系统和网络系统完整性。此前有报道称其中一艘油轮疑似遭黑客攻击导致失联及系统受损,美方正调查伊朗是否与此有关。
网络安全公司Sublime报告显示,基于ICS文件的日历钓鱼攻击急剧上升,8月环比增长1216%。攻击者利用邮件程序自动将邀请加入日历的默认设置,绕过收件箱安全扫描。专家建议用户不要点击或回复可疑邀请,应直接删除并举报,同时调整日历设置以禁用未知发件人的自动添加功能。
Hacktron团队借Claude发现OpenAI论坛图片上传漏洞,经libheif内存错误控制账户,获6500美元赏金。
Toms Hardware称,黑客借Claude工具攻击OpenAI,获取员工账户权限与内部代码库。攻击者发起“无害”提取请求作为证据;时间、账户数量及OpenAI应对未披露。
文章指出密钥在防止网络钓鱼方面表现优异,尤其适合企业环境。然而对个人用户而言,硬件密钥难以备份、同步密钥依赖大厂生态且易导致账户封禁后数据丢失、第三方管理体验不佳。相比传统密码加TOTP方案,密钥目前存在恢复难、设备依赖强等短板,生态尚未成熟。
OpenAI披露,研究人员用Claude获取ChatGPT账户权限,读取并修改私有软件缓存。团队经漏洞挖掘计划报告,获6500美元赏金。OpenAI已修复Discourse及自身漏洞,撤销令牌。
前微软工程师称Windows XP盗版密钥FCKGW或来自OEM内部泄露,后被Devils0wn上传。微软到SP1封禁640个密钥,SP2后限制更新。
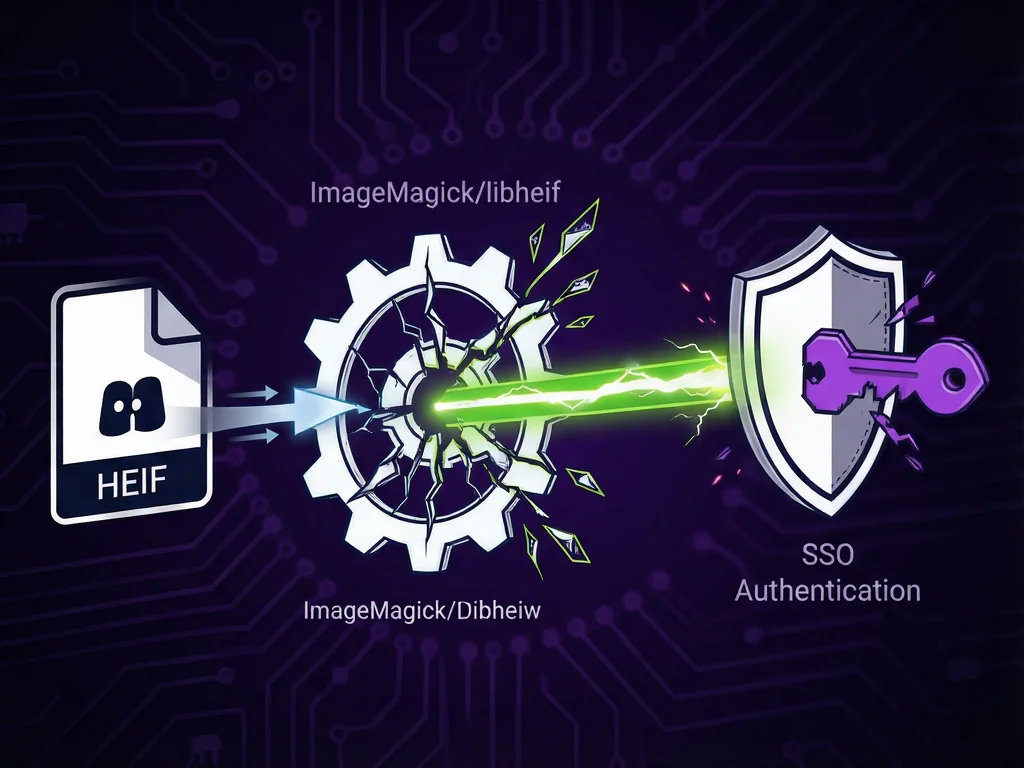
2026年7月,Hacktron团队通过串联Discourse论坛图像解码漏洞与SSO配置缺陷,接管多名OpenAI员工ChatGPT及Codex账户,进而访问内部GitHub仓库。OpenAI在14小时内修复漏洞,并于9月支付6500美元赏金。
Kinryū Labs发现越南旅客数据库因配置错误遭泄露。该库含2.2亿条记录,涉及九年进出旅客及机组人员姓名、护照、航班等敏感信息,已于6月关闭访问。
美国警方审计文件显示,部分警员滥用Flock Safety车牌识别系统,以“测试”等模糊理由规避审查。该网络覆盖全美数千社区,可追踪车辆数月轨迹,引发对公权力监控滥用的担忧。
Nginx创始人被捕引发版权争议。谷歌随即允许员工申报个人项目以界定归属,但需经委员会审查且未必获批。此举旨在平衡公司知识产权规定与工程师创造力,回应行业对雇佣协议范围过宽的关切。
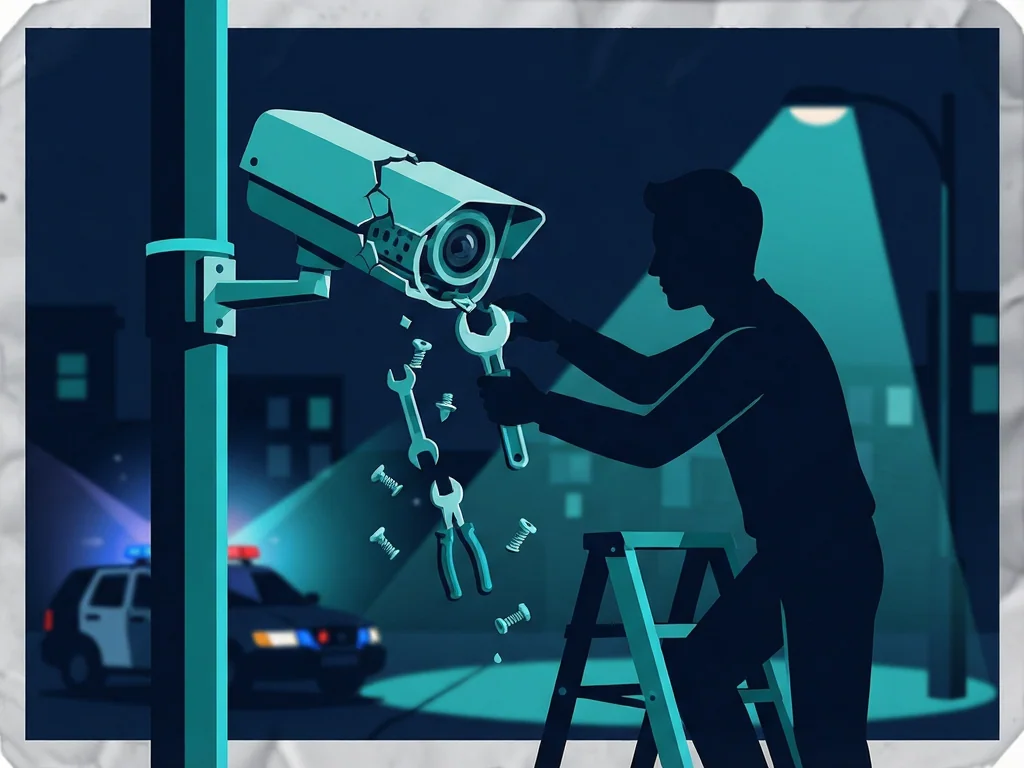
男子拆毁警方3D打印假监控设备,遭三项重罪指控。该装置实为警员自制诱饵,无监控功能且成本极低。警方依据嫌疑人主观认定的高价值定罪,引发关于执法手段及Flock系统隐私争议的舆论关注。
Chrome与Firefox本月合计修复115项漏洞。Mozilla和Google分别清理了渲染引擎、脚本执行及权限沙箱中的高危缺陷,涵盖远程代码执行等风险。专家提醒用户尽快更新,以防范潜在攻击。
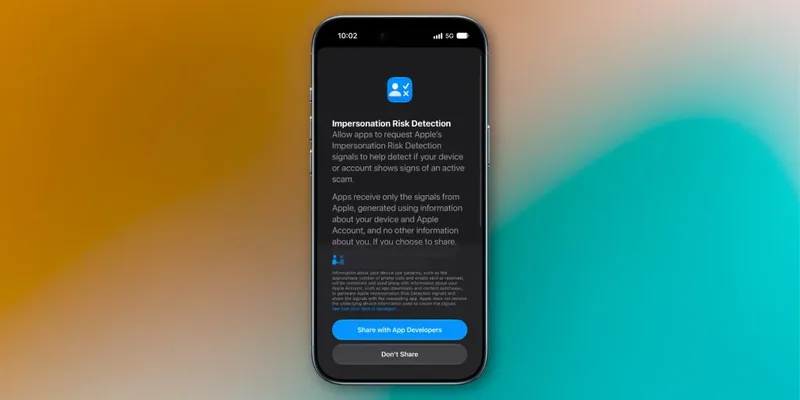
苹果在iOS 27引入“冒充风险检测”,旨在抵御网络诈骗。系统分析设备信息判定风险等级,应用据此采取验证或警告等措施。该功能默认关闭,用户需在隐私设置中手动开启共享选项。
苹果公布iPhone 18 Pro照片防伪机制。其主摄传感器在硬件底层对像素实时签名,结合安全隔离区锁定光学参数,生成不可篡改的参考图像,为新闻与司法提供数字底片。
初代 PS2 Fat 安全芯片时隔 26 年被破解。爱好者 DiscoStarslayer 耗时四年,通过化学开盖与显微镜分析完成逆向工程,并发现软件提取漏洞。该 MechaCon 芯片也曾用于多款街机设备。
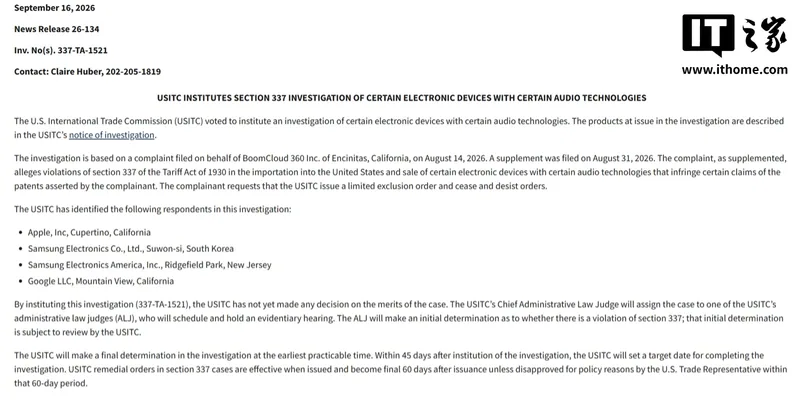
苹果、三星和谷歌在美遭337调查。ITC已决定对部分采用特定音频技术的电子设备启动调查,编号为337-TA-1521。投诉方BoomCloud 360 Inc.指控相关设备侵犯其专利,请求发布有限排除令和停止令。
美国正追踪近20艘船舶网络威胁。海岸警卫队要求相关船只进港前通报,虽未发生实际破坏,但已登检两艘疑似被入侵商船。随着航运数字化,老旧系统成黑客目标,旨在制造供应链不确定性。