随着 VSCode 的普及,尤其是其分叉版本被广泛用于结合 LLM 生成代码的场景,开发流程正在发生变化。当 LLM 错误地编码时,这种现象通常被称为“幻觉”,而在工程实践中,这被视为一种需要管控的代码生成过程。
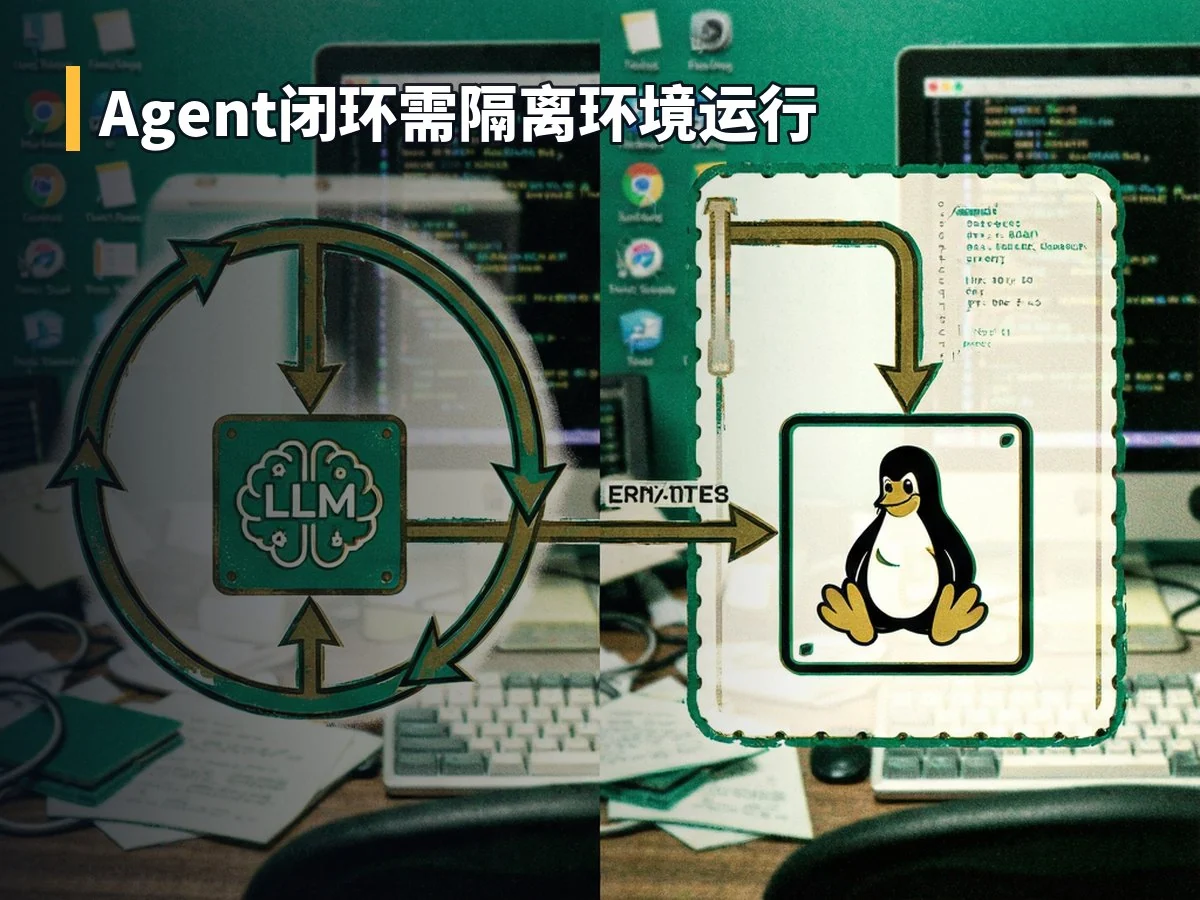
对于具备专业知识的开发者而言,LLM 生成的代码在一般情况下具有实用价值。然而,通过设置“Agent”(代理)来闭合 LLM 与执行环境之间的循环显得尤为关键。这种机制充当了一种半有效的“幻觉解毒剂”:LLM 生成代码,代理脚手架运行该代码,若出现错误,代理将反馈信息给 LLM,从而触发迭代修正过程。
值得注意的是,这种闭环开发过程不应直接在本地开发笔记本上运行,因为 LLM 存在边界控制问题。理想的做法是在一个隔离的、干净的 Linux 实例中运行代理程序,这样可以确保环境即时启动且不会干扰本地系统。
从技术渊源来看,Emacs 及其强大的 Elisp 扩展“Tramp”是远程编辑系统的精神祖先。Tramp 允许用户连接到任何类型的交互环境(通常是 SSH 会话),并在其中运行 Bourne shell 命令,从而将 Emacs 的功能扩展到远程主机。
VSCode 提供了类似 Tramp 的远程编辑功能,但其实现方式截然不同。不同于 Tramp 仅依赖远程连接的特性,VSCode 采取了一种更为深入的集成策略:它会在远程主机上运行一段 Bash 脚本片段,下载并安装包括 Node.js 二进制文件在内的代理组件。
该代理通过端口转发的 SSH 通道运行,并与本地的 VSCode 前端建立 WebSockets 连接。基于此协议,远程代理具备以下权限:
- 浏览文件系统
- 编辑任意文件
- 启动独立的 Shell PTY 进程
- 持久化自身存在
在网络安全领域,具备此类完全远程控制能力的工具通常有一个特定的名称。尽管这一类比对 VSCode 而言可能略显严苛,但从技术本质上看,其架构特征与该类工具相似。
鉴于上述安全考量,让开发者通过 VSCode 直接在开发服务器上进行远程编辑操作,确实引发了关于安全边界的担忧。