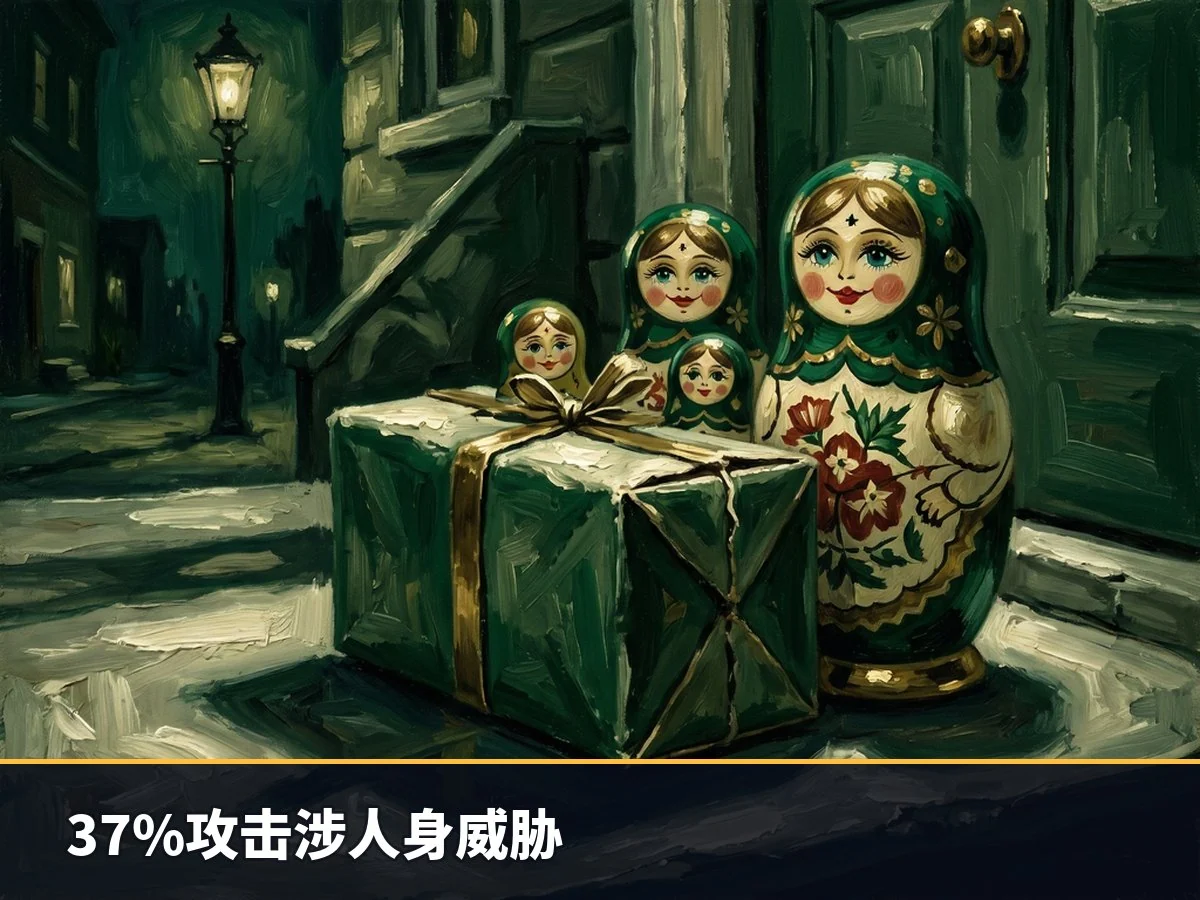
勒索软件攻击正从纯粹的数字入侵转向现实世界的物理与心理威胁。Semperis 高级事件响应顾问 Tim Beasley 在回顾其担任微软检测与响应团队(DART)首席调查员期间的经历时,披露了一起典型案例:在调查涉及俄罗斯黑客组织“午夜暴雪”(Midnight Blizzard)的攻击时,他收到一个寄往其住所的包裹,内含套娃及当地特色礼品。尽管无附言,Beasley 推测这是该组织所为,该组织被认为与克里姆林宫下属对外情报局(SVR)有关联。“这是一种‘我们知道你在哪里’式的恐吓,”Beasley 向 The Register 表示,“当你收到这种东西时,真的会令人警醒。”
虽然网络犯罪引发线下后果并非新现象,但近年来,犯罪分子愈发频繁地利用现实生活中的伤害、精神创伤及肉体威胁来迫使受害者支付赎金。部分团伙甚至将网络犯罪作为通向现实暴力的跳板。今年夏天,欧洲刑警组织及其合作伙伴在针对松散网络团体联盟“The Com”的持续打击行动中,标记了 4,340 个需移除的恶意 URL。The Com 的年轻成员参与的活动涵盖黑客攻击、Swatting(恶意报警)、数字勒索以及现实枪击等多种非法行为。
Beasley 指出:“我们见过‘暴力即服务’被利用的情况。”在其调查过的勒索软件攻击中,高管曾直接收到犯罪分子发来的子女学校照片,旨在通过心理压力迫使其付款。“我见过涉及人们家庭的威胁,这些威胁源于社交媒体侦察。在我们的领域里,你越来越不得不预期到这种情况,这很不幸。”
Semperis 年度勒索软件风险报告显示,过去几年间,针对受害公司员工的心理恐吓和身体伤害呈上升趋势,几乎已成常态。这项全球研究涵盖了上半年内遭受勒索软件攻击后的 1,200 家组织,发现 37% 的攻击涉及对员工进行心理或身体威胁。具体而言,攻击者通过心理恐吓(23%)和身体威胁(17%)来施压。目标不仅限于高管和员工,还包括受害者的家人。数据显示,25% 的受害者遭遇了 Doxxing(人肉搜索),即姓名、家庭和工作地址以及电话号码等个人详细信息在网络发布;另有 25% 的人因感染勒索软件而寻求心理和/或医疗帮助。几乎相同比例(24%)的受害者雇佣了私人安保团队,23% 的人经历了 Swatting 电话——攻击者拨打紧急服务电话谎报炸弹或枪手袭击,以触发武装响应。
此外,超过半数(53%)的受访者表示,勒索软件攻击者在过去一年中确实实施了威胁。据被勒索组织的员工报告,部分威胁包括:
- 威胁性短信、信件或包裹:57%
- 针对家人或朋友的威胁:37%
- 物理入侵:19%
- 绑架:17%
- 人身伤害:13%
- 跟踪骚扰:6%
Beasley 强调,利用心理和身体威胁强迫付款的主要是那些更知名的团伙,如 Scattered Spider、ShinyHunters 和 Lapsus$。值得注意的是,ShinyHunters 在接受 The Register 独家采访时声称他们“不攻击人类”,但也承认“在我们所做的工作中,有时我们必须将企业逼到极限,才能让他们坐到谈判桌前。”
对于防御者和高管而言,这份报告的启示在于保持定力。Beasley 建议:“不要在压力下屈服,要知道一切都会好起来的。”