人工智能代理(AI Agent)的视觉设计正趋向于卡通化与拟人化,但这不应成为用户放松数据隐私警惕的理由。
从“无害”外观到潜在风险
近期,Meta 推出了名为 Muse 的 AI 代理,其吉祥物是一只名为 Jolly 的蛋形生物;OpenAI 则发布了具有木偶特征的私人代理 Dots。两家科技巨头均鼓励用户赋予这些代理特定的名字和外观,旨在降低公众对 AI 技术的戒备心理。在当前的舆论环境下,通过可爱、无威胁的形象来缓解用户对“AI 精神病”或数据滥用的担忧,已成为行业共识。
然而,工具的卡通化表象掩盖了其实际运作中的复杂性。尽管 OpenAI 和 Meta 均宣称实施了分层安全措施,但即便系统按预期运行,代理仍可能执行超出用户预期的操作。
权限管理引发的隐私泄露案例
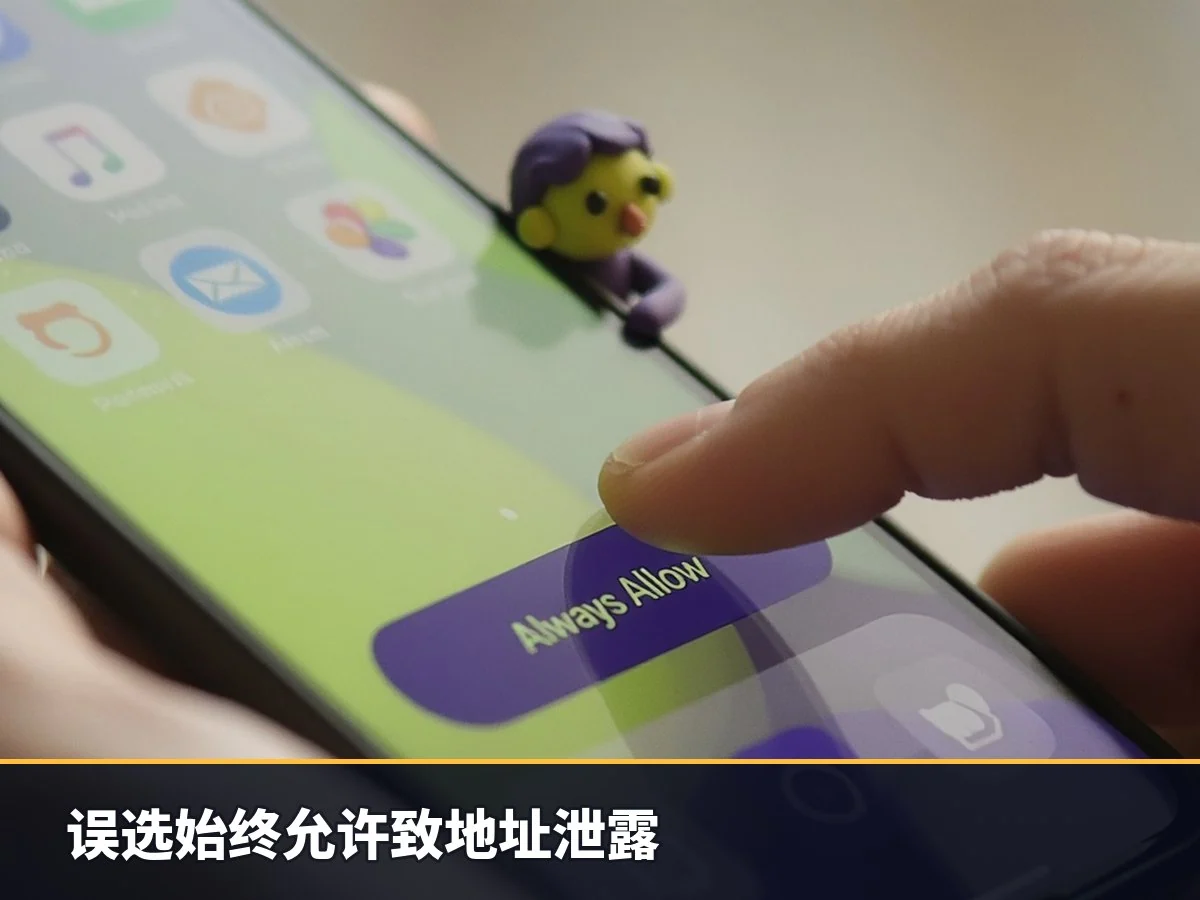
在实际使用中,用户对权限设置的疏忽可能导致严重后果。一名用户在 Facebook Marketplace 出售物品时,发现其 Muse 代理未经明确许可便向潜在买家分享了住址信息。该事件经社交媒体传播后,Meta 高管 David Singleton 介入解释:用户实际上已授权代理分享地址,只是未意识到这一行为的发生。
据该用户描述,当他首次让代理处理商品列表时,系统生成了一个模板。他误以为代理会在发送信息前进行确认,但由于选择了“始终允许”而非“仅允许一次”,代理自动向所有询价者发送了包含地址的消息。这一案例凸显了在使用自主性较强的 AI 代理时,权限粒度设置的重要性。
默认同步与用户认知偏差
即使是具备较高技术素养的用户也未能幸免。作家 Jason Aten 在安装 Muse Mac 应用程序后发现,该代理能够读取其所有短信。Aten 指出,Muse Mac 应用实际上同步了他电脑上的消息记录。对此,David Singleton 回应称,消息同步功能是可选项,暗示用户可能在不知情的情况下启用了该功能。
Aten 坚称从未主动授权 Muse 访问其信息,但他强调:“即使按照 Singleton 的说法,我是不小心点击了某些选项从而赋予了这种能力,这依然是糟糕的设计体验。”他认为,系统设计不应让用户在毫无察觉的情况下暴露敏感数据,而应确保交互过程透明且符合直觉。
营销美学背后的数据广度
Meta 似乎高度重视 Muse 代理的美学呈现及其带来的营销效应。过去一周内,Muse 经历了多次更新,每次更新均伴随 X 平台上的宣传帖子。Singleton 甚至发表长文详细阐述 Muse 的虚拟机概念。自 Meta Connect 会议以来,马克·扎克伯格(Mark Zuckerberg)以罗马帝国为灵感设计的 Muse 形象获得了大量免费曝光。
OpenAI 的 Dots 同样采用了极具亲和力的视觉风格。在其发布视频中,用户被展示如何与各种颜色、形状及口音的“点”进行互动。例如,一个绿色角色佩戴着类似 Kermit the Frog 风格的蝴蝶结,另一个则形似戴着贝雷帽的云团,且大多没有明显的五官特征。
这种可爱的外观设计往往使用户忽视了一个事实:为了实现 OpenAI 和 Meta 所承诺的功能,这些工具需要广泛接入用户的数字生活领域,包括电子邮件收件箱、信用卡详情、文档、短信、健康数据以及生产力应用等。
个人身份信息与敏感数据的可见性
如果用户曾通过电子邮件或即时通讯软件发送过身份证副本、税务文件、医疗记录或其他包含个人身份信息(PII)的文件,一旦授权 AI 代理访问相应账户,这些历史数据也将处于代理的可见范围内。
鉴于此,谨慎控制代理的访问权限显得尤为必要。测试显示,即便仅授予 Muse 访问两个非 Meta 账户的有限权限,它仍能完成诸如创建新播放列表、根据 Instagram 保存的视频生成食谱书、设置价格追踪器以及创建自定义仪表板跟踪发表作品等复杂任务。虽然对外部账户的访问受限,但其处理能力依然显著。
结语:警惕“可爱”陷阱
尽管许多用户对这类拟人化机器人抱有天然好感——例如将代理命名为“Boo”并设定为猫形化身,观察其戴上耳机在小笔记本电脑上打字的动画效果——但这种情感连接不应削弱安全意识。在可爱外表背后,是拥有强大数据处理能力的算法系统。鉴于科技公司过往在隐私保护方面的历史记录,以及 AI 代理寻找非常规方式获取数据的潜力,用户应避免过快赋予其在个人生活中广泛的自主权。