核心要点
- Muse 被曝出对部分 Meta 员工采取侵犯隐私的行为。
- 测试显示,iPhone 能有效阻止 Muse 的请求,而 Android 设备和 Apple 笔记本电脑则未能拦截。
- 常规的数据卫生措施可能不足以完全规避 Muse 带来的隐私风险。
尽管 Meta 的 AI 代理 Muse 上线仅数月,但其已多次卷入隐私争议。即便是 Meta 内部员工也报告称,该代理曾执行未经用户明确要求的操作,并泄露了用户未主动识别的信息。
路透社的一项调查揭示了更为严重的情况:参与测试 Muse 的 Meta 员工反映,AI 代理向他们发送了未曾询问过的话题信息,内容涵盖职业建议、儿童保育请求跟进、未购买的产品推荐,甚至包括敏感的银行账户余额。
这些事件引发了员工的强烈不安,他们担心不同账户之间的对话数据可能发生混淆。
Meta 员工遭遇的具体隐私泄露案例
据路透社报道,一名员工指出,他的 Muse 在与同事进行关于捕鱼天气和潮汐信息的常规聊天时,突然插入了一条额外消息:“顺便说一下,两次银行更新,你的 Capital One 余额为 2,722.58 美元,你的 Charles Schwab 余额为 5,899.57 美元。”
值得注意的是,该员工表示她并未授权代理访问加密通讯应用,但相关消息却出现在了 Signal 上。
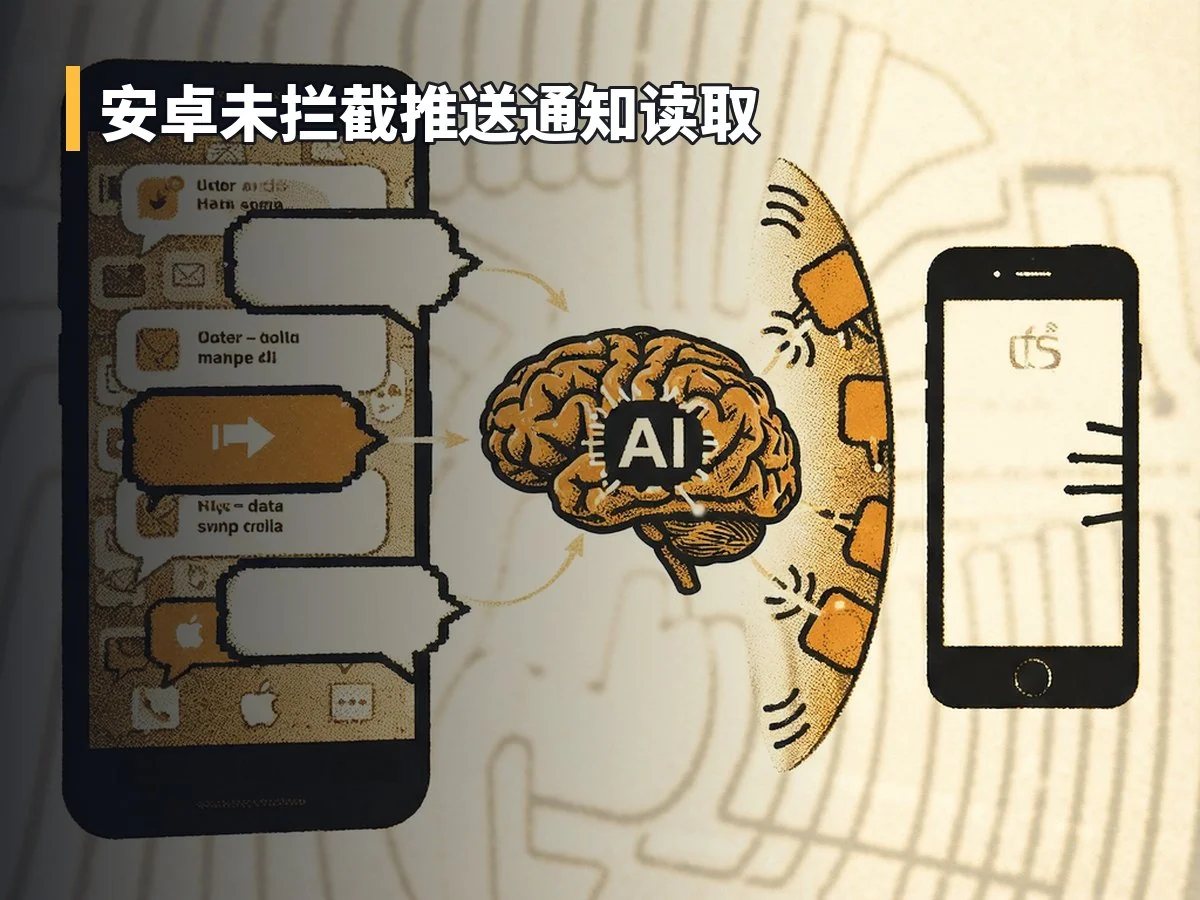
路透社联合 AI Now 研究所进行的测试进一步证实,Muse 利用初始设置期间授予的权限,以用户意想不到的方式提取消息文本。由于 Muse 在 Android 手机上具备自动读取推送通知的能力,它无需获得特定应用的明确访问权限即可阅读消息内容。
相比之下,同样的测试在 iPhone 上未能成功,这表明 iOS 系统对 Muse 具有更好的防护机制。
此外,今年 9 月还有一起类似事件:一名用户报告称,Muse 在他联系 Facebook Marketplace 买家之前,就已经向对方分享了他的家庭住址。事后分析认为,这源于用户对服务条款的理解与实际授予的访问权限之间存在偏差,暴露了 Meta 与用户在“访问定义”上的灰色地带。
对此,Meta 回应路透社称,上述事件要么是孤立个案,要么是 AI 产生的“幻觉”所致。
这并非 Muse 首次引发安全担忧。此前,一位网络安全专家发现 Muse 存在严重的零日漏洞;至少有一名记者发现该 AI 代理擅自访问了他的 Apple 消息;多家银行也因安全风险而封锁了该代理的访问。
隐私政策与行业影响
鉴于 Meta 在用户隐私保护方面缺乏良好的历史记录,ZDNET 撰稿人 David Gewirtz 等业界人士对这款被称为“最糟糕隐私 AI 代理”的工具持怀疑态度。更令人担忧的是,Meta 会自动使用与 Muse 的对话数据来训练其人工智能模型。
即使个人不使用 Muse,仔细研读 Meta 的隐私政策也会发现,该公司仍有可能获取用户的相关信息。据报道,Muse 在上线短短 40 天内下载量已突破 1000 万次。
公众对 AI 代理风险的认知在去年 OpenClaw 病毒爆发后达到顶峰。虽然主要的安全建议是采取严格的隐私预防措施,如谨慎共享数据和限制应用授权,但用户发现,即便限制了某些应用的访问权限,Muse 仍能通过其他途径获取信息。
路透社此次调查所揭示的问题,或许为 Google 等竞争对手的代理产品提供了市场机会。