Google 移除 362 个可疑俄罗斯 Chrome VPN 扩展
在 TechRadar 上月发布关于针对俄罗斯用户的 369 个可疑 VPN 扩展调查报告后,Google 已从 Chrome Web Store 中清除了其中的 362 个。
被移除的扩展程序普遍存在安全隐患:许多使用一次性个人开发者电子邮件地址,隐私政策缺失或不规范,并模仿 ExpressVPN、Windscribe 等知名品牌。部分扩展甚至在数月前的威胁情报报告中已被标记为风险项。
执法行动与持续存在的风险
TechRadar 最初的调查揭示了超过 350 个专门针对俄罗斯平民的浏览器扩展,累计用户数超过 20 万。随着俄罗斯互联网审查和监控力度的加强,VPN 成为当地用户的重要工具,这也使其成为寻求快速获利团体的主要攻击目标。
在调查发布前,TechRadar 已将涉及的所有扩展详细信息分享给 Google。尽管删除这些应用被视为积极举措,但 Google 未回应评论请求以确认此次清理是源于该调查还是商店常规维护的一部分。
目前,Chrome Web Store 中仍存在具有不可信特征的扩展。例如,有使用 Nord 品牌的俄罗斯扩展、数千个从个人电子邮件地址下载的扩展,以及在匿名 sites.google.com 域名上托管隐私政策的扩展。此外,还发现 3 个活跃的 VPN 扩展链接至此前被标记属于威胁行为者的电子邮件地址。
规避安全规则的技术手段
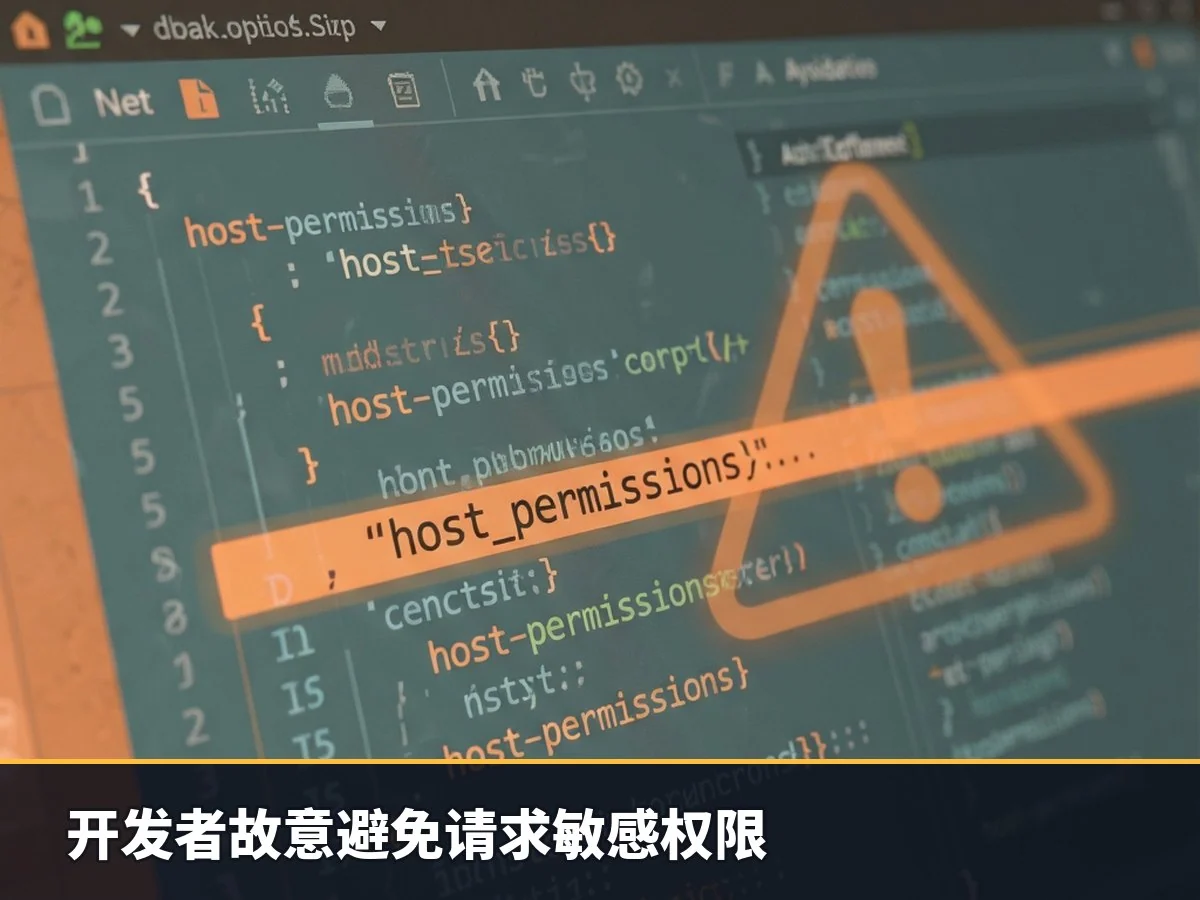
对其中一个可疑应用的源代码检查显示,开发者在注释中明确指出“故意避免”请求 host_permissions、webRequest 和其他标准函数,以保持“安全的 MV3 安装流”。虽然代理或 VPN 扩展不一定需要这些权限,但这种合规性说明表明,该应用可能是为了通过 Google 的自动检查机制而特意构建的。
Windscribe 增长主管 Rebecca Rosenberg 此前向 TechRadar 表示,清理 Chrome Web Store 并非易事。TechRadar 已向 Google 分享文中提到的一些实时扩展详情,并询问其保护用户的具体措施,但截至发稿时 Google 未作出回应。
浏览器扩展的安全局限性
即便 Google 清除了数百个可疑扩展,问题并未完全解决。对于希望在线保护隐私的用户而言,浏览器扩展本质上并非最佳工具。
俄罗斯数字安全集团 RKS Global 的一位高级技术专家在接受 TechRadar 采访时指出,此类扩展不会创建加密隧道,而是利用浏览器的 API 配置 HTTP、HTTPS 或 SOCKS 代理服务器,这导致其存在明显局限。这意味着设备上除浏览器外的其他互联网连接活动将处于无加密和无保护状态。
该发言人进一步强调,像 AmneziaWG、VLESS with Reality 或 Shadowsocks 这样可靠的反审查协议无法在浏览器扩展中实施。因此,在俄罗斯等高监控地区,选择扩展来逃避互联网审查很少是最佳方案。
潜在的数据泄露风险与建议
许多模糊不清的扩展从未旨在规避审查,而是为了牟利,甚至可能损害用户隐私。RKS Global 举例称,一些免费的 VPN 扩展会将用户的浏览器转化为住宅代理网络的退出节点,导致用户的家庭 IP 和带宽可能被出售给第三方,用于广告验证、网络抓取或其他未经授权的用途。
开源反审查 VPN 供应商 AmneziaVPN 告诉 TechRadar,近期含有“恶意功能”的扩展数量有所增加。该公司表示:“每天都会发布从各种服务中窃取 VPN 密钥的扩展程序,以及包含用于监控或窃取数据的恶意代码的插件。”目前尚不清楚 Google 最近清除的扩展是否具备此类具体功能。
鉴于俄国政府的政策已清除商店内真正的客户,而市场需求依然存在,对于任何想要保护流量的人来说,最安全的方法是使用全系统级的 VPN。如果必须使用独立的浏览器扩展,建议避免直接通过 Chrome Web Store 搜索结果下载,而是通过可信供应商网站的直接链接获取。