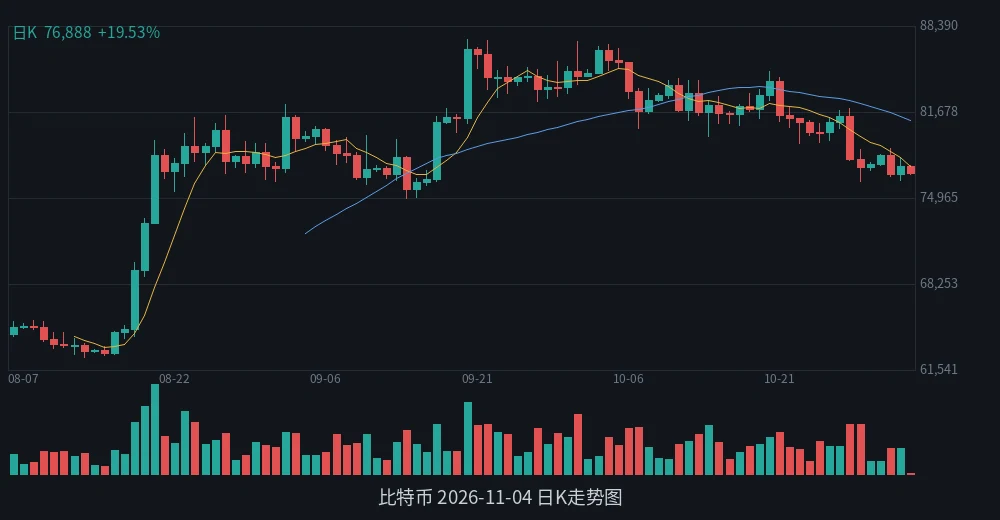
上周,加密货币交易所 Binance 遭遇了一起涉案金额高达 63 亿美元的创纪录盗窃案。事后披露的事件报告指出,这起攻击并非单一漏洞利用,而是一场由朝鲜黑客组织精心策划的多阶段行动。
Binance 在周二发布的详细报告中还原了攻击链条:攻击者通过社交工程手段诱导一名软件工程师下载恶意软件,进而渗透内部人工智能工具、接管终端设备,并利用“先进的交易授权方法”实施资金转移。
美国联邦调查局(FBI)已将此次盗窃归咎于名为 TraderTraitor 的黑客团队。该组织被认为受平壤支持,擅长伪装成 IT 从业者进行就业市场欺诈。在本次针对 Binance 的攻击中,TraderTraitor 采用了更为隐蔽的高级社交工程策略。
潜伏期:从供应链攻击到假面试
攻击的准备工作早在今年 6 月便已启动。当时,一名工程师下载了包含恶意代码的 Homebrew 安装程序。虽然 Binance 安全团队随后发现了该恶意软件,并更换了相关设备、轮换受影响凭据,但攻击并未就此终止。
三个月后的 9 月,攻击进入核心阶段。另一名软件工程师通过合法求职平台联系上了一位自称项目主管的人员。在第一轮视频面试中,面试官不仅与工程师及假人力资源代表互动,还主动分享社交媒体账号、个人照片和视频以建立信任。Binance 评估认为,这种社交工程手法比以往常见的钓鱼攻击更具欺骗性和先进性。
随后,所谓的“首席执行官”指示该工程师下载一个包含恶意软件的代码库作为“测试任务”。当代码在其工作电脑上执行时,一系列未经授权的活动随即被触发。
技术细节:替换开发工具组件
根据 Binance 的技术分析,植入的恶意软件替换了合法的开发工具组件,使其能够执行命令并与攻击者控制的外部服务器通信。为了规避检测,攻击者还隐藏了恶意脚本,导致 Binance 现有的终端安全工具未能立即发现异常。
攻击者在系统中执行了以下具体操作序列:
- 创建文件:
/opt/homebrew/Cellar/pyenv/2.8.0/libexec/pyenv_ - 修改文件:
pyenv_(大小变为 3,414 B) - 删除原有合法文件:
.../libexec/pyenv(原大小 3,344 B) - 重命名恶意文件为合法名称:
pyenv_改为pyenv(大小 3,414 B) - 删除链接:
/opt/homebrew/bin/pyenv(大小 3,414 B) - 创建新的符号链接并生成 shell 进程:
ln+spawn zsh
横向移动与最终窃取
10 月 20 日,犯罪分子利用被入侵的计算机和内部 AI 工具,成功访问了钱包开发工程师 A 和另一位钱包软件开发人员 C 的设备。
调查显示,工程师 A 的计算机上存有容器部署许可代币,这一关键凭证很快被攻击者发现。10 月 29 日,攻击者使用从工程师 A 处窃取的凭据,在工程师 C 的计算机上部署了一个容器,并触发脚本启动了最终的加密货币盗窃行动。
应对措施与后续计划
截至周二,Binance 宣布已完成受损钱包系统和内部 AI 工具的重建,所有受影响设备均已更换,涉事工程师的凭证和代币已全部撤销。交易所正与执法部门、区块链情报公司及安全研究人员合作,追踪被盗资产。
此外,Binance 已聘请独立网络安全专家对事件进行全面审查,并建议采取额外保护措施。公司表示正在筹建一个安全研究基金,并将与人工智能公司及安全厂商合作,重点加强区块链环境中的人工智能安全防护。