- 安全机构 TRM Labs 称,攻击者在不到半小时内从 Binance 窃取了 63.6 亿美元加密货币。
- 调查人员将该攻击归因于与朝鲜有关联的黑客组织“拉撒路集团”(Lazarus Group)。
- Binance 联合首席执行官 Richard Teng 确认客户资金安全,公司通过 SAFU 基金承担损失;目前约数十亿美元被盗资产已被冻结。
据安全研究人员 TRM Labs 披露,一个名为 TraderTraitor 的组织在不到 20 分钟的时间内入侵了全球最大加密货币交易所之一 Binance。TRM Labs 在其报告中指出,TraderTraitor 是朝鲜国家支持的威胁行为者“拉撒路集团”的一部分。该组织此前曾涉嫌多起重大加密资产盗窃案,包括被联邦调查局(FBI)指控为 2025 年 2 月 21 日 Bybit 15 亿美元黑客事件的责任方。
DevOps 工程师设备遭渗透引发连锁反应
Binance 内部专家及独立研究人员正在还原攻击细节。Binance 联合首席执行官 Richard Teng 在 LinkedIn 上证实,一名 DevOps 工程师的笔记本电脑遭到泄露。Teng 表示:“这使得攻击者能够进入服务容器,并在其中提交未经授权的提款交易。”
虽然具体入侵路径仍在调查中,但“拉撒路集团”惯用手段包括运营名为 DreamJob 和 Contagious Interview 的虚假招聘平台。这些平台通过提供看似有利可图的工作机会,在多轮面试过程中诱导受害者安装恶意软件。然而,此次针对 Binance 的攻击并非简单的单点突破,而是涉及更复杂的权限提升过程,仅凭一台受感染设备的初始访问权限不足以完成如此大规模的资金转移。
跨链提取资金,以太坊网络损失最重
根据 TRM Labs 的数据,攻击者从 10 条不同的区块链中提取了资金,涵盖 Bitcoin、Ethereum、XRP、Tron、Solana、Arbitrum、Optimism、Base、Avalanche 和 Polygon。其中,以太坊(Ethereum)链受到的冲击最为严重,损失金额约为 37 亿美元。分析认为,这可能与以太坊智能合约的功能特性有关,使得攻击者在控制钱包后能够持续进行资金提取操作。
尽管此次攻击规模巨大,但目标并非用户个人资金,而是 Binance 平台自身的资产。Richard Teng 明确表示:“您的资金是安全的”,并强调 Binance 将动用 SAFU 基金及公司自有资金覆盖所有损失。
多方协作冻结资产,市场反应相对平稳
作为应急响应措施,Binance 暂时限制了用户的存款和提款功能。部分用户在社交媒体 X 上反映其交易请求被拒绝。警方及相关监管机构已介入调查。据 TRM Labs 统计,目前已有约 30 亿美元的被盗资产在链上被成功冻结。
稳定币发行商 Tether、Circle、Ripple 以及 World Liberty Financial 等机构合作冻结了约 26.7 亿美元的稳定币。此外,Arbitrum 安全委员会冻结了 8,426 个 ETH 和 7,460 万个 ARB,总价值约为 27 亿美元。
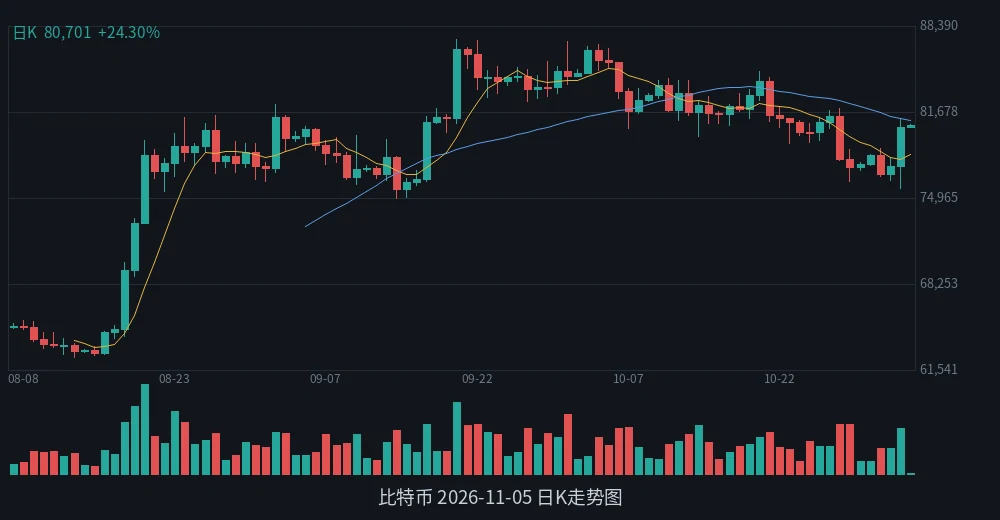
值得注意的是,相较于历史上其他大型交易所黑客事件,本次事件对市场情绪的冲击较为有限。2013 年 Mt.Gox 遭遇 4.5 亿美元黑客攻击时,比特币价格在几周内下跌超过 35%;2025 年 Bybit 被黑导致 BTC 价格下跌约 7.5%。而在 Binance 遭受此次攻击后,比特币价格跌幅仅为 6.7%。
警惕伴随而来的钓鱼攻击风险
网络安全专家提醒,此类重大安全事件往往会被其他犯罪团伙利用,发起针对用户的二次攻击。NordVPN 首席技术官 Marijus Briedis 指出,犯罪分子可能利用用户对资金安全的焦虑,发送声称“资金处于危险中”的钓鱼邮件,或通过虚假支持账户诱导用户将加密货币转移至所谓“安全钱包”。
建议用户通过官方渠道或已信任的应用程序地址检查更新,切勿点击未经请求信息中的链接,严禁向任何人透露密码、验证代码或钱包恢复短语。对于要求立即采取行动的压力性沟通,应保持警惕并进行核实。虽然上述措施可降低个人账户被盗风险,但无法完全防范平台层面的安全漏洞。此次事件表明,单一入口点的防御失效可能导致巨额资产流失。