- 攻击者利用日历邀请与会议请求作为载体,窃取 Microsoft 365 用户凭据
- 恶意链接被隐藏于 .ics 文件、伪造的会议详情及二维码中,诱导受害者访问钓鱼页面
- Check Point Research 监测到数十万封此类邮件,波及全球超过 40,000 家组织
安全公司 Check Point Research (CPR) 近日发出警告,指出一种大规模网络钓鱼活动正通过滥用企业常用的日历邀请功能来实施攻击。该活动旨在窃取 Microsoft 365 账户凭证,且规模正在持续扩大。
两种主要攻击路径
CPR 研究人员识别出攻击者使用的两种主要技术手段。第一种是将恶意内容封装在 .ics 格式的日历附件中。由于 .ics 文件本身被视为无害格式,这类附件往往能绕过传统电子邮件过滤器直接抵达收件箱。第二种方式则是将邀请转化为链接形式,当用户点击时,会被重定向至精心设计的欺诈网站。
一旦用户打开或接受这些邀请,系统会将其显示为普通的会议请求或付款通知。值得注意的是,根据用户的客户端设置,部分日历条目甚至可能被自动处理。这使得欺诈性内容在视觉上与普通的工作日程或服务提醒难以区分。
尽管 .ics 文件或链接本身不包含漏洞利用代码或恶意软件,但其内部嵌入的事件描述、位置信息或二维码会将用户引导至虚假的 Microsoft 365 登录界面或仿冒支付门户。受害者若未察觉页面真伪,极易泄露登录凭据或支付信息。
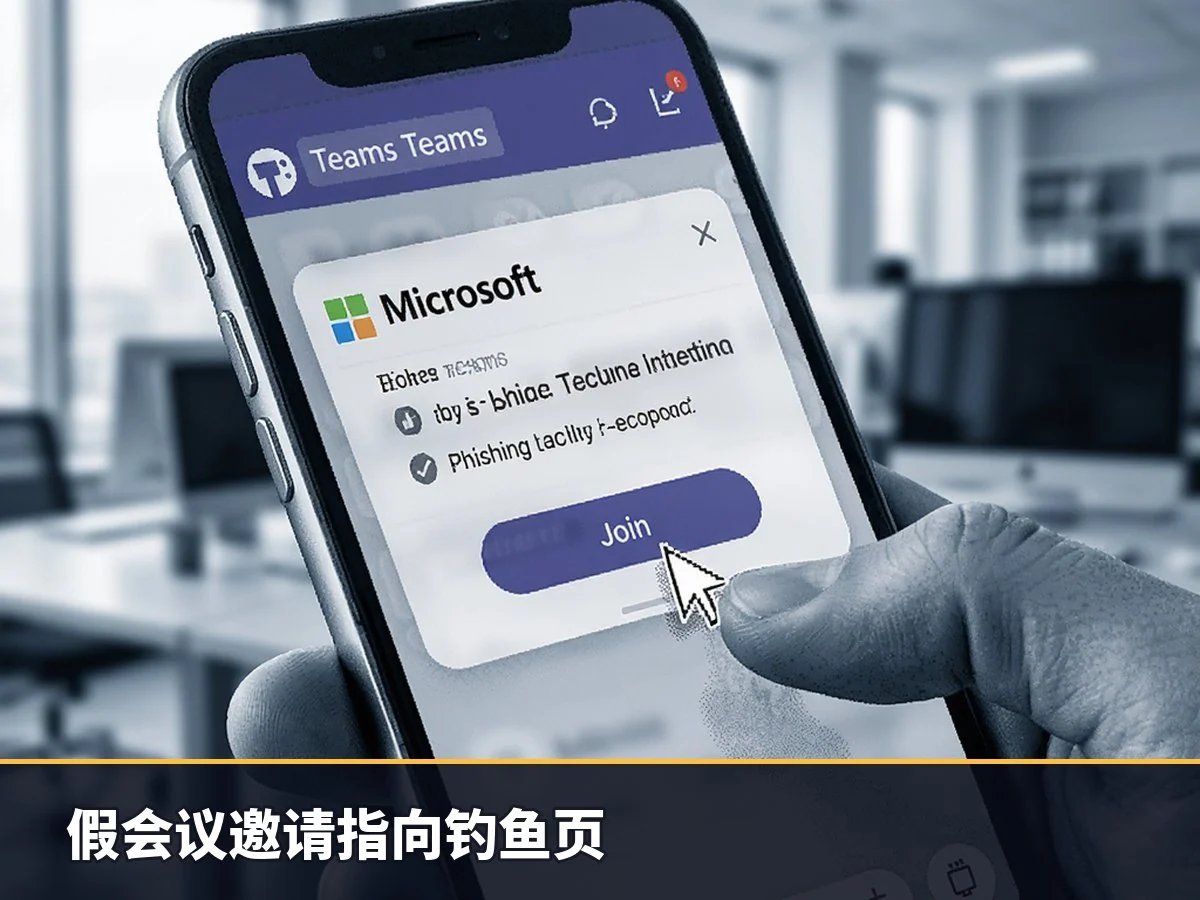
相较于直接放置在邮件正文中的链接(易被安全服务标记),通过日历邀请进行跳转的方式更具隐蔽性,但也更难被普通用户识破。例如,在一项具体案例中,受害者收到的假 Microsoft Teams 会议邀请,其“加入”按钮实际指向的是一个第三方网站的凭证收集页面。
攻击规模急剧扩张
数据显示,此次网络钓鱼活动的规模庞大且增长迅速。CPR 报告指出,自 2026 年 9 月 25 日起,相关攻击流量出现显著激增。
通过专门针对此类攻击的新检测层,研究人员已标记出超过 302,386 封独特的网络钓鱼电子邮件,这些邮件的目标涉及超过 40,000 个组织。平均而言,每天发送的相关邮件数量超过 8,300 封,来源涵盖超过 33,890 个不同的发送者域名以及超过 247,270 个独立的发送者地址。
研究团队总结称,该活动并未呈现衰退迹象,反而处于加速阶段。月度交易量从 4 月份的数千封攀升至 9 月份的逾 118,000 封,而在 10 月前两周内,这一数字更是突破了 740,000 封。其中,10 月 8 日成为迄今最繁忙的单日,当天处理的邮件量接近 200,000 封。
网络钓鱼依然是最古老且广泛使用的攻击媒介之一,因其成本低廉且破坏力巨大而受到攻击者青睐。面对此类威胁,防御重点在于提高安全意识:员工应警惕未经请求的电子邮件,特别是那些要求紧急下载文件或立即登录服务的消息,这往往是潜在攻击的信号。