史诗游戏(Epic Games)近日宣布将更新其针对 Linux 平台的反作弊解决方案 Easy Anti-Cheat (EAC),旨在缩小该版本与 Windows 版的功能差距。此次推出的 EAC Linux V2 计划利用现有的 Linux 系统特性,降低发行版维护者满足安全要求的门槛。这一举措有望让更多 Linux 玩家在不修改当前系统设置的情况下运行竞技类游戏,但同时也引入了对特定安全措施的强制要求,这通常与 Linux 社区倾向于避免的封闭性原则相悖。
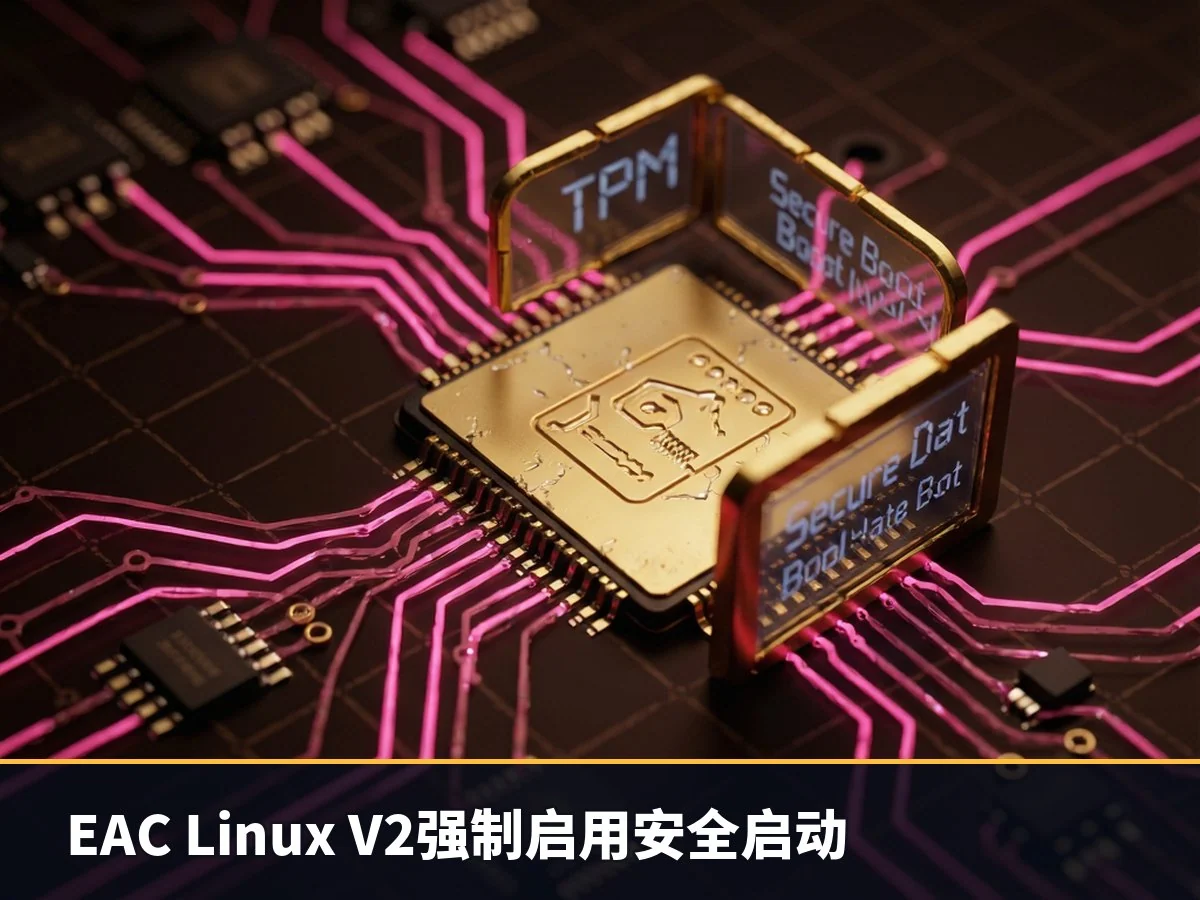
根据官方披露的技术细节,EAC Linux V2 目前实施的安全基线包括:签名内核及内核模块、TPM 2.0 支持、安全启动(Secure Boot)、测量启动、输入输出内存管理单元(IOMMU)、内核锁定完整模式、禁用 Kexec 以及启用 Linux 安全模块 BPF。尽管 Epic 表示希望随着时间推移逐步调整这些要求,并与开发者及发行版维护者合作完善方案,但采用上述机制意味着 EAC Linux V2 无需像 Windows 实现那样依赖内核驱动程序。不过,部分发行版维护者可能仍需进行配置更改以兼容 EAC Linux V2。
对于已获认证使用 EAC-Linux-V2 的游戏和发行版,Linux 玩家需安装一个仅在受保护游戏运行时激活的反作弊服务;当用户退出游戏后,该服务进程也会随之终止。目前,Ubuntu、Linux Mint、Fedora、Bazzite 和 Debian 等主流发行版已被列入认可签名密钥的名单。这意味着,只要硬件符合所有其他技术要求,使用这些系统的玩家即可直接游玩受保护的游戏。
尽管 Epic 试图通过标准化流程覆盖更多 Linux 游戏玩家,但这一策略在社区中引发了争议。许多用户转向开源平台的核心动机在于对硬件和软件的完全控制权,而为了运行单一游戏强制执行如此严格的安全约束,被认为违背了这一理念。虽然 Epic 提供了妥协方案,例如允许多个启动选项,以便玩家在非游戏场景下保持原有配置,但在系统底层集成大量强制性安全组件的做法,仍可能难以被部分注重自由度的 Linux 用户所接受。