英国学校IT主管推行密码安全策略遭抵制,管理层妥协后新资方介入恢复
据The Register《On Call》栏目报道,一位名为Daniel的读者分享了其在英国一所学校担任IT经理期间的经历。2020年,Daniel被聘用来替换该校原有的双人IT部门。前任IT经理因涉及使用学校资金购买未运抵现场的高端游戏电脑等“会计违规”行为离职;其副手在接任后不久便遭遇勒索软件攻击,导致学校网络离线长达三个月。
事故发生后,学校聘请外部承包商重建网络,并从一份已有数月历史的唯一可用备份中恢复数据。随后,原IT副经理未完成通知期即辞职,Daniel接手了这一空缺职位。入职第一周,校长要求他对网络进行审计并提交系统恢复报告。
Daniel在审计中发现多项安全隐患,其中包括当时的密码策略仅要求六个字母,无复杂性要求且无过期机制。此外,自勒索软件攻击前乃至更早时期,用户均未被强制更改过密码。
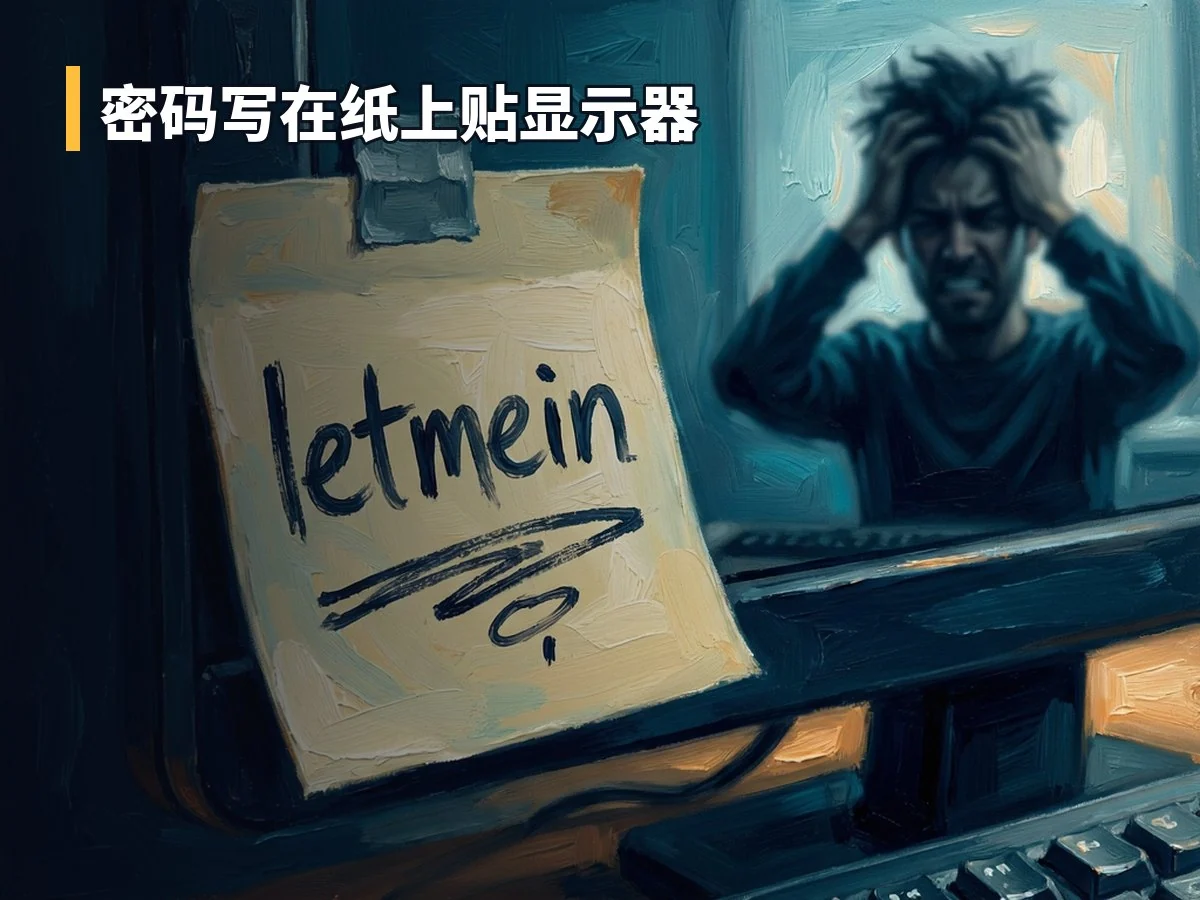
校长批准了Daniel提出的新密码策略,并要求全员立即更改密码。然而,这一举措引发了强烈反弹。据报道,该校数据管理员拒绝更改密码,理由是她自1998年起一直使用同一个密码,且“所有员工都知道这个密码”。她表示:“如果我不在,他们可以以我的身份登录并运行报表。”更严重的是,该管理员使用的密码为“letmein”,并将密码写在纸上贴在办公桌上。
随着更多投诉接踵而至,校长最终指示Daniel将所有关于密码更改的咨询直接转交给他处理。两天后,校长走进Daniel办公室,双手抱头并叹气,命令其撤销更改并取消全员强制改密的要求。尽管Daniel曾试图抵抗,但鉴于这是校长的决定,他要求对方将请求写成书面文件。
三个月后,校长离职,一家非营利组织接管了该校。新任管理层认同Daniel的立场,并恢复了他的密码策略。然而,数据管理员再次抵制变革。在与Daniel及该非营利组织的IT总监开会后,她决定提前退休,以避免学习新系统及修改密码。