- 攻击者利用第三方公司 Pays ApS 的合法访问权限入侵丹麦中央人口登记处
- 约 880 万人的个人数据(含 CPR 号码)面临泄露风险,远超丹麦实际人口总数
- 涉事账户使用“123456”等弱密码,暴露出严重的供应链安全漏洞
据媒体报道,保护丹麦国家人口登记处核心数据的密码被指为“123456”。这一说法源自一名声称在 2026 年 9 月入侵该系统的攻击者,其访问了涉及 880 万人的数据。
供应链攻击与异常活动
丹麦中央人口登记处(CPR)负责记录居住在丹麦人员的基本身份信息,包括姓名、地址、出生日期、国籍及婚姻状况。每位居民均分配有一个独特的 10 位 CPR 号码,该号码广泛应用于医疗保健、税务及银行等领域。
此次事件属于典型的供应链攻击。攻击者通过滥用一家私营公司的合法访问权,从 CPR 系统中提取了约 880 万人的详细信息。值得注意的是,根据世界人口统计,丹麦总人口仅略超 600 万,这意味着受影响的数据规模已超出该国实际人口数量。
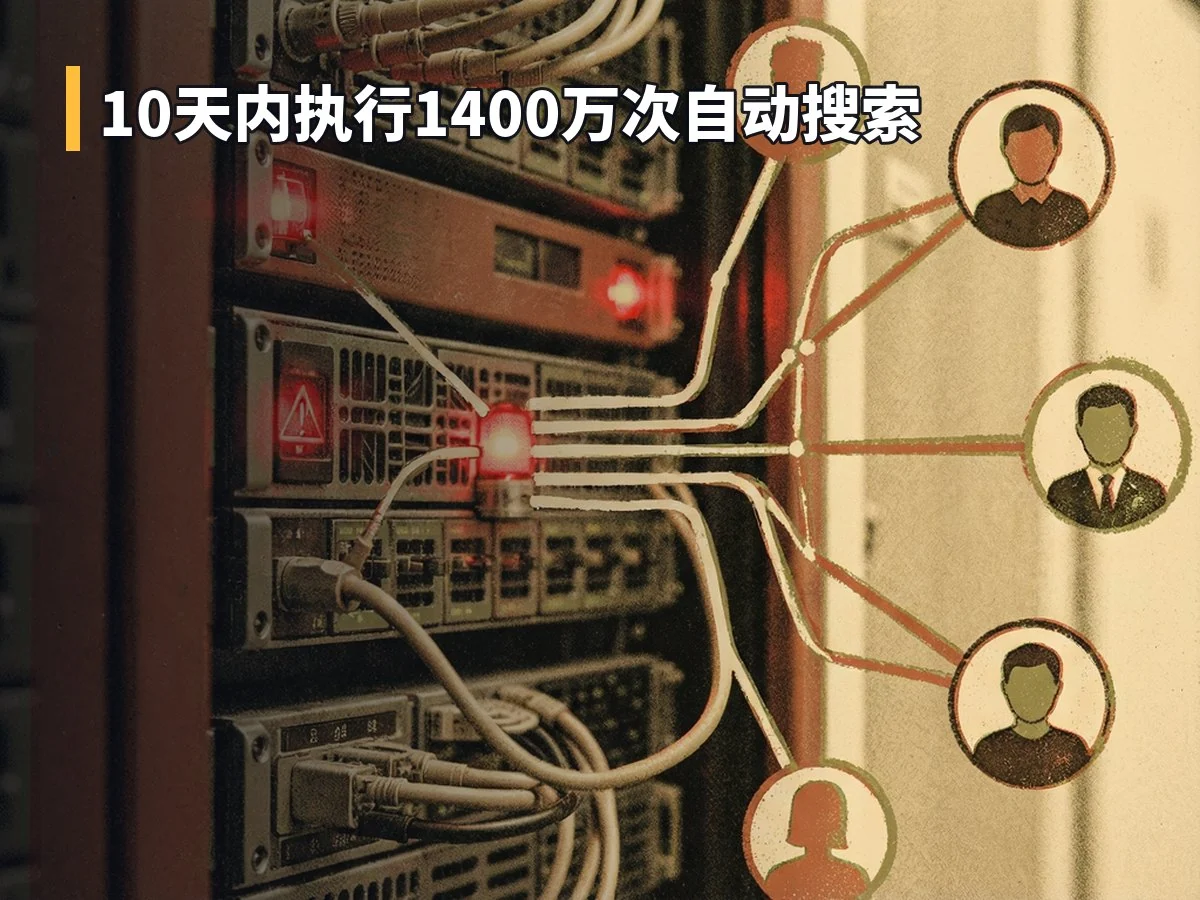
尽管官方未立即披露攻击者身份及具体被滥用的公司名称,但丹麦媒体指出,此次入侵是通过总部位于芬兰的 Pays ApS 进行的。当地电视台 TV2 报道显示,一名政府雇员在月底审查日志时发现 Pays 账户存在异常高频率的活动:攻击者在 10 天内执行了 1400 万次自动搜索请求。Pays 网站随后关闭,但在新闻发布时仍显示正常运行状态。
弱口令与脚本自动化提取
丹麦媒体《Politiken》声称通过加密聊天服务与这名匿名威胁行为者进行了对话。据该攻击者描述,他们利用了一名前员工的登录凭证进入系统,而该账户的密码仅为“123456”。登录后,攻击者创建了两个脚本,将信息从 CPR 系统自动提取至第三方系统中。
攻击者证实,三个独立账户均使用了相同的简单密码。对于当前的安全状况,该威胁行为者表示感到“非常震惊”,并强调其无意泄露或出售被盗数据。攻击者用一个比喻形容这种安全疏忽:“就像有人在火车站留下一个装有 10 公斤物品的行李箱,然后被无家可归的人偷走。虽然不应偷窃他人财物,但也不应将敏感物品随意留在公共场所。”
为了佐证其说法,威胁行为者向媒体提供了一份包含 CPR 号码的文件。在独立网络安全研究人员 Emil Hørning 的帮助下,媒体验证了文件的真实性。Hørning 评价称,攻击者的陈述及其采用的技术手段“看起来可信”且“方法合理”。
尽管攻击者目前没有出售或公开泄露数据的意图,但涉及的姓名、地址、出生日期以及用于医疗、税务和银行业务的 CPR 号码本身具有极高的价值,潜在风险依然严峻。目前调查仍在进行中,CPR 方面已采取行动加强其安全防护措施。