AI代理安全:从身份验证转向行为上下文监控
AI代理安全重心正从身份验证转向行为上下文监控。传统登录防护难以应对自主决策风险,需按对话式、半自主及完全自主三级划分权限,匹配实时策略检查与人类审批等差异化控制措施。
漏洞、数据泄露、隐私与安全攻防
AI代理安全重心正从身份验证转向行为上下文监控。传统登录防护难以应对自主决策风险,需按对话式、半自主及完全自主三级划分权限,匹配实时策略检查与人类审批等差异化控制措施。
英国域名商123 Reg遭AI驱动攻击,客户姓名、电话及API信息泄露。调查指向中新基础设施,疑涉国家赞助组织。公司已通知监管并建议用户启用两步验证,警惕冒充通讯。
全球多起数据泄露事件频发,英国机场及暗网交易致数千万个人信息外泄。零知识证明技术通过本地验证身份属性,避免原始数据上传,帮助企业落实最小化原则,有效缩小攻击面并降低安全风险。
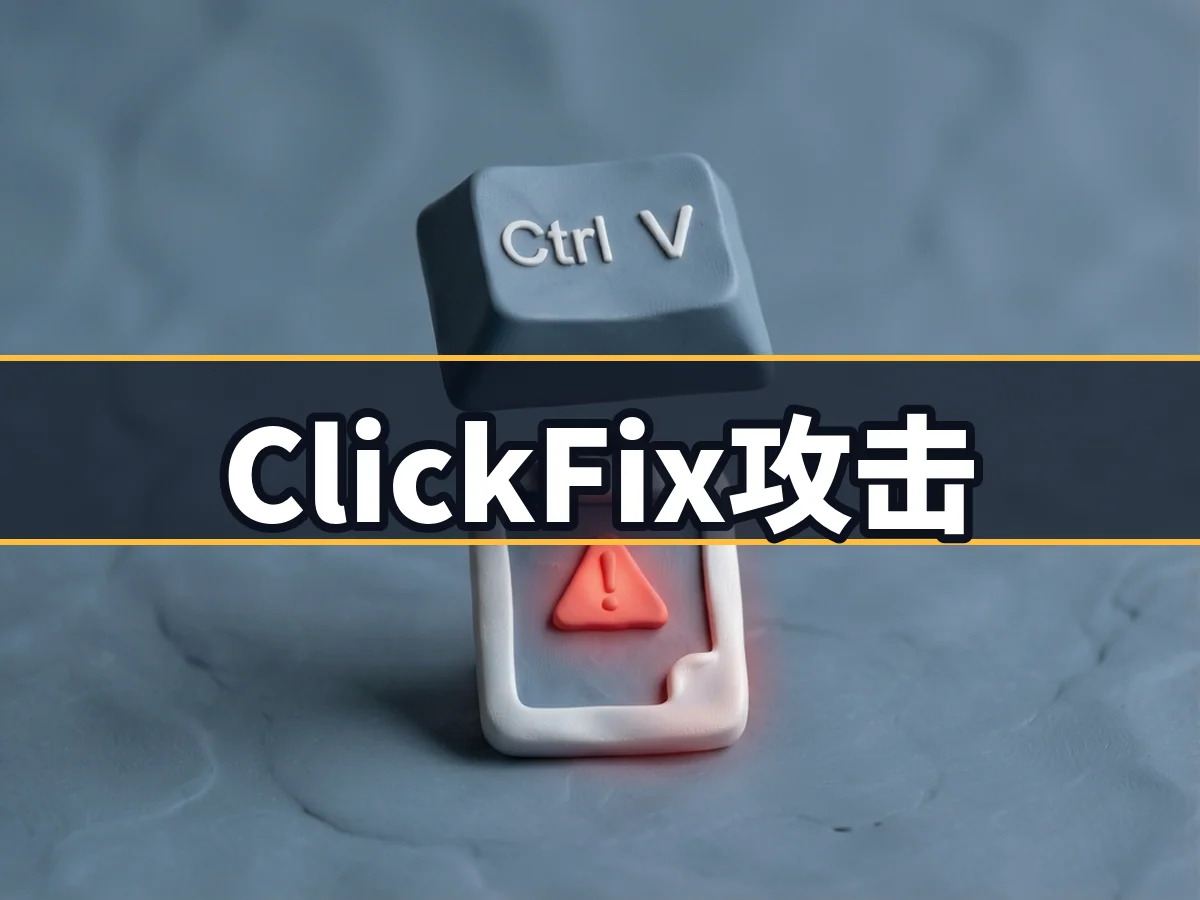
微软报告显示,ClickFix攻击激增,无需漏洞即可诱导用户执行恶意命令。此类攻击在数月内波及超110万台设备,数量增长约八倍。攻击者利用虚假验证或错误页面劫持剪贴板,诱骗用户粘贴运行代码以窃取敏感数据。
Malwarebytes个人数据删除器仅捆绑在终极计划中销售。该服务限美国用户,覆盖超100个本土网站,缺乏代写邮件功能,需支付280美元年费方可使用。

攻击者利用Teams外部访问诱导开启快速辅助。Arctic Wolf发现超400起案例,通过垃圾邮件轰炸后冒充IT支持获取远程控制权,并安装RMM工具建立持久访问。
智能眼镜普及加剧非自愿监控风险。用户可通过厚镜框、录制指示灯及佩戴者交互行为识别设备,蓝牙扫描应用可辅助检测但存在误报与失效局限。面对隐私隐患,建议保持距离,避免直接争执,机密场合应提前声明禁止录制。
错误号码”短信实为杀猪盘骗局开端。骗子通过建立虚假亲密关系诱导受害者投资加密货币,资金一旦转出便无法追回。2025年美国因此类恋爱诈骗损失超10亿美元,需警惕后续二次攻击风险。

PrivacyHawk数据删除服务评测解析功能与价格。该服务提供Premium和Platinum两种个人计划,年费分别为74美元和125美元,具备暗网监控及身份保护功能,但无标准免费试用,仅设30天退款窗口。
EDK II固件曝出内存腐败漏洞,威胁全球服务器启动安全。该缺陷编号CVE-2026-97631,存在于ICMP组件中,攻击者可绕过安全启动执行恶意代码,AMI、微软Mu等广泛使用的固件均受影响。
Tailscale披露SSH特权升级漏洞,拟27日发布修复。获授权用户在特定条件下可能获取更高系统权限,属严重安全问题。官方暂不建议禁用功能,建议用户收紧访问策略并禁用SSH转发以缓解风险。

微软报告指出,AI正降低网络犯罪门槛并催生更复杂攻击。英国受地缘政治网络活动影响最严重,去年观察到76起相关事件,全球排名第五。钓鱼邮件占比跃升至23%,在AI支持下更难识别。
以色列广告公司被指监控Starlink用户。微软报告称其利用广告竞价获取数据,在叙利亚等冲突地区成最大买家。Google、Comcast已将其移除,SpaceX亦限制相关服务。
隐私组织noyb在四国投诉Scale AI非法监控承包商。该公司通过Outlier平台收集生物识别、位置及设备数据,并传输给第三方分析服务,涉嫌违反GDPR数据最小化原则及侵犯数据访问权。
网络安全公司CEO被控勒索软件欺诈获利超1900万美元。佛罗里达州男子Zohar Pinhasi谎称无需支付赎金即可恢复数据,实则暗中付款并向受害者收取高额费用。若罪名成立,他最高将面临20年监禁。
新墨西哥大学遭勒索软件攻击,HSC课程取消。BYOD团伙声称入侵3.6万台设备及数据库,导致医院预约一度中断、救护车转运至其他机构。校方已启动应急响应并通知执法部门协助调查。
VicOne研究揭示篡改输入数据可致机器人安全失效。实验显示,干扰视觉、音频或传感器读数能改变机器狗及人形机器人行为,甚至绕过安全控制引发移动,凸显冗余保护机制在对抗性攻击下的潜在风险。
Surfshark报告称假冒TikTok Shop成钓鱼主要载体。数据显示,此类虚假商店触发超32万次拦截,占全球封锁域名19%,月度攻击量增幅达524%,黑色星期五前风险仍高。
CISA确认PHP2Shell漏洞遭在野利用。两个高危漏洞CVSS评分达9.2,允许未授权执行任意代码。全球已追踪到逾5万次利用请求,联邦机构须于10月29日前完成修复。
CISA警告黑客正利用PHP关键漏洞,要求三天内修复。因约七成Web服务器依赖PHP,远程入侵无需密码,波及面极广。部分机构已关站修补,AI技术加速了此类潜伏多年漏洞的发现与利用。