- 攻击者利用虚假 AI 营销工具冒充 ChatGPT、Gemini、Claude 等品牌窃取商业账户
- 采用浏览器内钓鱼(BitB)技术与实时人工干预手段获取用户凭证及 MFA 代码
- 被盗广告账户可被用于访问支付方式、预算管理及关联客户账户
网络犯罪分子正针对广告商和营销经理推广虚假的人工智能产品。在这场活动中,ChatGPT、Google Gemini、Claude、Manus 以及 Muse 等主流 AI 品牌名称均被滥用。
安全研究机构 Island 发布最新报告,详细披露了该攻击活动的运作机制。研究人员通过一个配置错误的公共 GitHub 存储库,深入洞察了攻击者的操作手法及其成功率。
调查显示,攻击者使用了一个先进的网络钓鱼平台来锁定广告商和营销经理目标。该平台构建了一系列提供虚假营销相关产品的网站,并声称支持人工智能功能。
每个假冒品牌都设计了独特的卖点:仿冒的 Google Ads 简报承诺提供 MCC(经理账户)及链接客户支持;Claude 拥有独立的广告门户;Perplexity 提供活动规划和支出审计服务;Manus 则宣称具备私有的 Meta 集成能力。
浏览器内钓鱼与实时操控
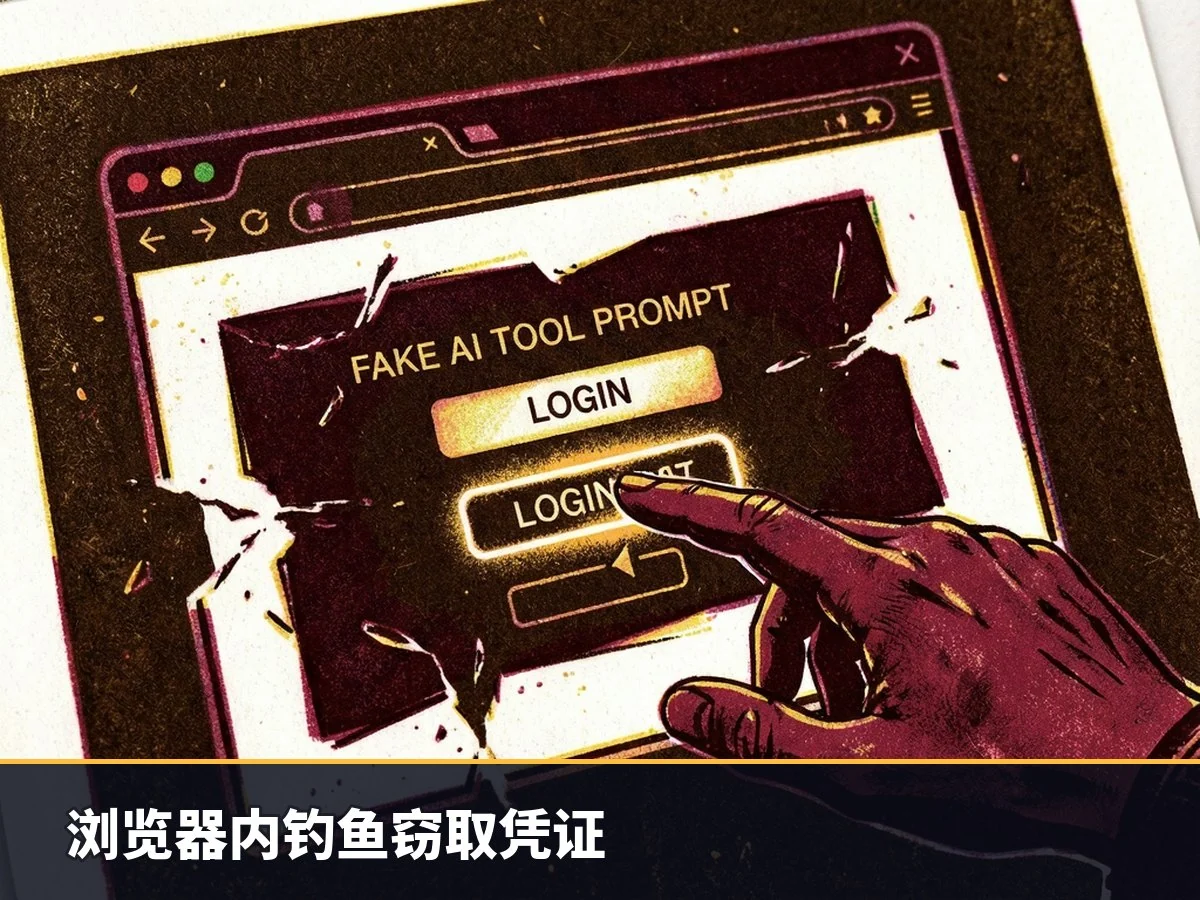
所有伪造网站的核心流程一致:要求受害者连接其 Google 账户。一旦点击“连接”,攻击者便启动典型的浏览器内钓鱼(Browser-in-the-Browser, BitB)攻击——在受害者的真实浏览器窗口中渲染出一个包含完整地址栏的虚假浏览器界面。
这种手法极具欺骗性,粗心大意的受害者可能在虚假界面的地址栏中看到合法的域名(如 accounts.google.com),但若仔细观察外层真实浏览器的地址栏,便会发现其与 Google、OpenAI 或其他合法企业毫无关联。
该钓鱼工具具备高度适应性,假浏览器界面会根据访问者的操作系统动态调整,避免 macOS 用户看到 Windows 风格的窗口。新版工具甚至能模拟 Safari 的 URL 片段、Chrome 的自定义标签页样式以及暗色模式细节。
在受害者尝试登录时,攻击端会有“人类操作员”实时监控整个流程。他们根据每一次提交决定受害者下一步看到的界面,例如伪造密码错误提示,或定制多因素认证(MFA)屏幕。这些界面会模仿受害者的 IP 位置、屏幕分辨率乃至 WebGL 环境。
据悉,该平台支持 Google、Meta、TikTok 和 Okta 等多种工作流程。
瞄准广告账户背后的资金价值
此类攻击的最终目的是经济利益。由于广告账户通常绑定信用卡,攻击者在获取控制权后可直接滥用这些支付手段。
广告账户本质上是消费账户。管理员账户往往关联多个客户账户,每个账户都拥有独立的账单配置文件和链接用户,这使得一次入侵可能波及广泛的财务资源。
鉴于 Google 和 Facebook 的广告网络每日触达数十亿用户,骗子倾向于利用已验证过的合法账户进行欺诈,特别是当这些账户此前已通过 Google 的安全审查时。
目前,Island 尚无法彻底摧毁该行动或拆除基础设施。截至发稿时,攻击活动仍在持续,研究人员观察到已有数百名受害者向该平台提交了信息。
研究人员建议组织将任何未经请求的 AI 集成视为潜在的账户访问威胁,仔细核查最外围的来源,关联客户端行为模式,并寻找控制词汇异常。此外,应部署防钓鱼身份验证技术,并定期审查广告控制台中的变更情况。
研究指出,原始密钥和硬件支持的身份验证能有效消除可重复使用的密码风险,以及该平台所收集的一次性代码暴露问题。若发生数据泄露,需立即检查每一个客户账户是否新增了经理或合作伙伴权限,是否更改了恢复详情,以及是否存在未经批准的活动或花费。