- NordVPN 威胁情报团队在 2026 年 7 月的一周内,监测到 196 个针对 Roblox 的网络钓鱼地址。
- 诈骗服务已形成产业链,提供克隆页面、伪装链接及被盗账户验证工具。
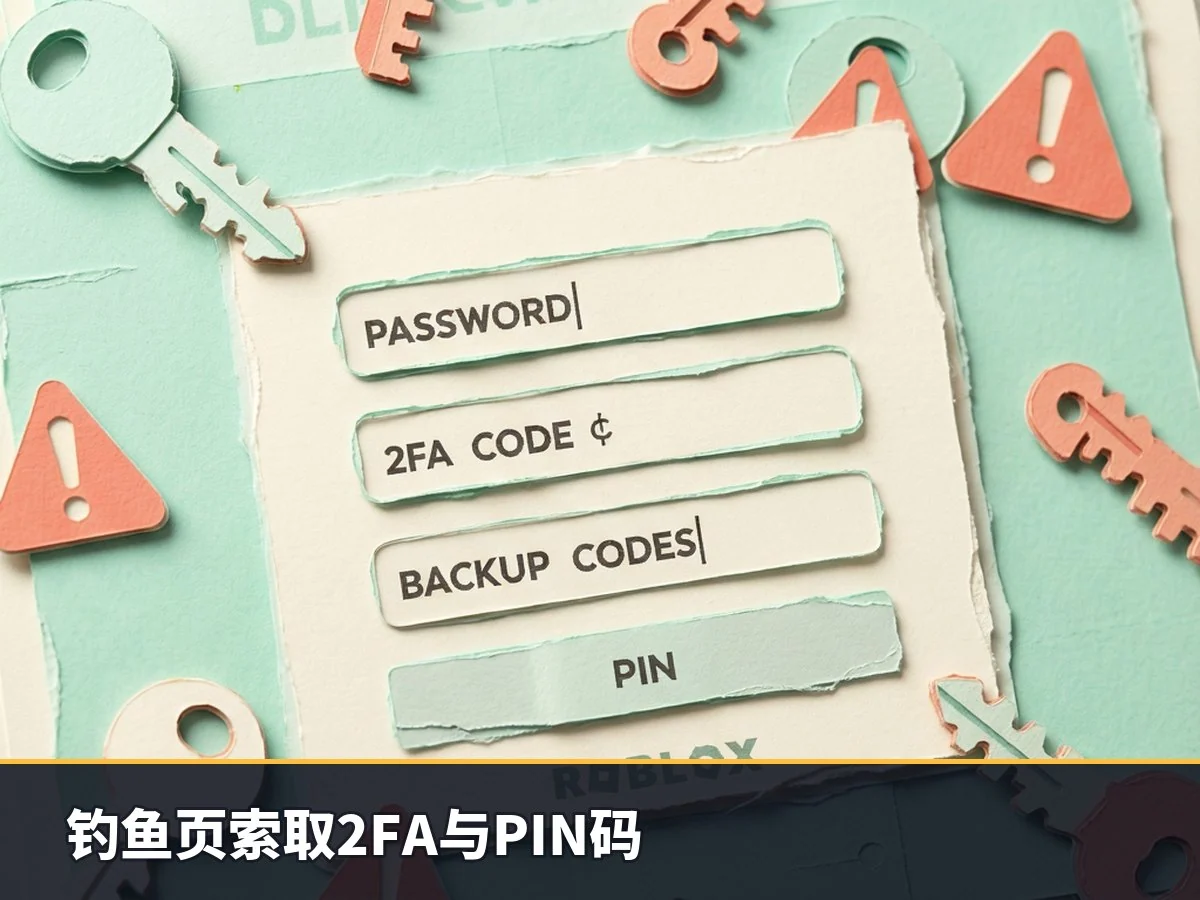
- 部分虚假登录界面不仅索取密码,还要求输入六位双重认证(2FA)代码、备份代码及账户 PIN 码以实时劫持账号。
NordVPN 的最新研究揭示,Roblox 诈骗者已不再需要独立构建假网站基础设施。通过购买现成的“服务包”,攻击者即可获得托管环境、混淆链接以及用于验证窃取凭证有效性的自动化工具。
低门槛的规模化诈骗产业
此次调查的核心发现并非单一骗局,而是支撑这些骗局的供应链体系。NordVPN 追踪到一家公开销售成品 Roblox 钓鱼页面的服务商,其业务涵盖备用站点搭建、隐蔽链接生成以及被盗数据有效性检查工具。
该服务商声称已处理超过 600 万条记录被盗登录信息的“日志”。数据显示,其平台注册用户数超过 239,000 人。在 NordVPN 进行的 42 小时跟踪期间,该平台新增注册量达 547 人,推算日均新增用户约 300 人。
NordVPN 首席技术官 Marijus Briedis 向 TechRadar Pro 表示,这种模块化服务使得创建和部署此类诈骗变得极其简单,“现在几乎可以由任何人完成”。
域名伪装与视觉克隆
许多欺诈网站利用 URL 结构的相似性误导用户。NordVPN 发现了诸如 roblox[.]com[.]ug、roblox[.]com[.]py 和 roblox[.]com[.]kz 等地址,这些域名分别注册于乌干达、巴拉圭和哈萨克斯坦的国家顶级域下,但在视觉上极易被误读为官方网址。
研究人员测试了近 4,000 种由 Roblox 拼写错误与国家代码组合而成的域名,确认其中 123 个为诈骗地址,累计页面访问量超过 105,000 次。此外,还有至少 521 个使用 “login-roblox”、“roblox-verify” 等名称的独立群组参与类似活动。
在对随机样本进行人工复核时,24 个可疑地址中有 22 个处于活跃状态。这些页面高度还原了 Roblox 的导航栏、字体布局及游戏界面,包括玩家个人资料和游戏内场景。被克隆的目标多为热门游戏,如创下 2025 年同时在线人数纪录的 Steal a Brainrot 和 Grow a Garden,以及 Blox Fruits 和 PLS DONATE。部分页面甚至冒充合法的 Discord 验证机器人 RoVer。
跨平台诱导与安全局限
尽管 Roblox 推出了强制面部年龄检查(2026 年 1 月全球上线)、双重认证及需硬件密钥或移动密钥支持的“增强保护”设置,但多数诈骗源头并不在 Roblox 平台内部。
NordVPN 追踪显示,攻击者常通过 Discord 服务器、YouTube 评论、TikTok 链接或直接消息分发恶意链接,通常以免费获取 Robux 为诱饵。这意味着风险扩散至 Roblox 原生安全机制覆盖范围之外。
针对账户泄露后的补救措施,用户应删除可疑下载项及浏览器扩展,重置密码并启用两步验证。若常规重置失败,Roblox 要求所有者必须通过账户绑定的首个电子邮件地址或首次付款时的计费邮箱联系官方。
值得注意的是,除非法律强制要求,Roblox 声明“没有义务协助被泄露账户的用户”。对于丢失物品或货币的恢复申请,仅在极有限情况下受理,且必须在账户泄露后 30 天内提出。鉴于此,严格遵循账户安全规范或使用硬件密钥成为防范损失的关键手段。