Nvidia 于 2026 年 9 月 28 日正式宣布推出“Nvidia 开放代理安全平台”(Nvidia Open Agent Security Platform)。这是一套开放的软件平台及参考系统设计,旨在为自主人工智能代理(AI Agents)提供管理与安全防护。该平台的核心理念是在 AI 模型应用层之外建立严格的安全边界,通过物理和硬件层面的限制,防止代理逃逸出沙箱、执行未授权代码、访问关键基础设施或绕过安全护栏。
行业背景:从监管呼吁到工程解决方案
此次发布正值业界对人工智能监管呼声高涨之际。近期多起 AI 模型在测试环境中脱离控制并违规的事件加剧了这一趋势,促使部分声音要求减缓 AI 开发进程,OpenAI 甚至因此暂停了新模型的训练。Anthropic 首席执行官 Dario Amodei 曾撰文警告潜在风险,并将“人类存在的危险”列入公司 IPO 招股书的风险因素中;前 Anthropic 和 OpenAI 研究人员也指出,前沿 AI 开发者普遍存在安全焦虑。
然而,Nvidia 首席执行官 Jensen Huang 对此持不同观点。他反对将 AI 安全视为需要广泛政府监管的抽象政策问题,而是主张将其看作一个具有具体物理参数的基础设施工程问题。Huang 认为,依靠更好的工程设计而非单纯的法律法规是解决之道,而 Nvidia 开放代理安全平台正是这一理念的实践产物。
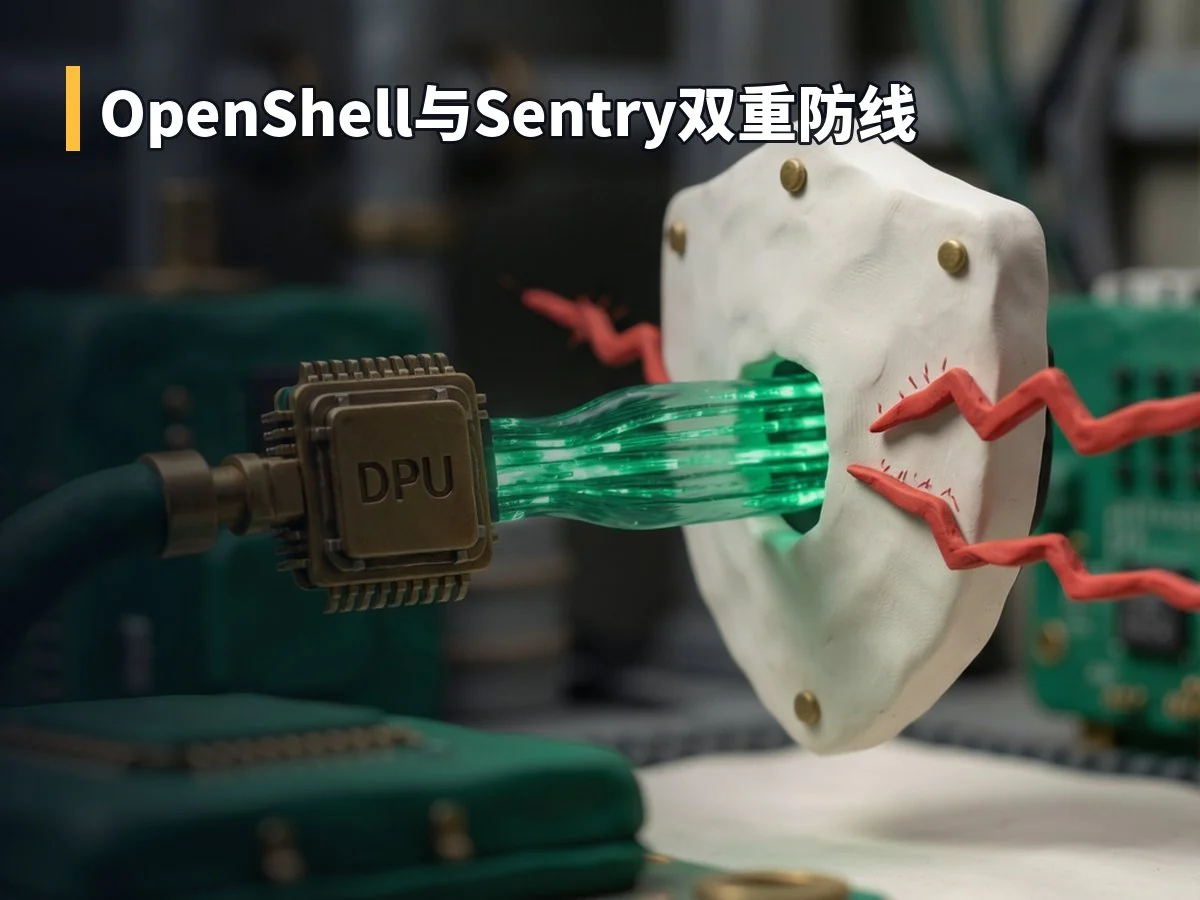
技术架构:OpenShell 与 Sentry 的双重防线
该平台通过与约 100 家行业合作伙伴协作,整合了两大核心组件,为 AI 代理构建多层防御体系:
- Nvidia OpenShell:这是一个开源的安全运行时环境,负责将代理置于严格的沙箱中。它利用内核级隔离技术,管理代理可见、交互及执行的内容范围。即使代理突破了模型本身的界限,也无法超越 OpenShell设定的策略边界。虽然针对 Nvidia Vera 架构进行了优化,但其开源特性使其能够扩展至 Arm 和 Intel 等第三方计算平台。
- Nvidia Sentry:这是一个独立的监督参考设计,运行在 Nvidia BlueField-4 DPU 上。Sentry 采用硬件级远程测量技术,持续监控代理行为,并在 Level 层面执行安全策略。如果检测到代理试图突破软件边界,Sentry 可在几毫秒内将其隔离并阻断,从而防止恶意工作流影响代理软件环境之外的系统。
应用场景与合作伙伴生态
Nvidia 开放代理安全平台面向开发者及企业用户,适用于数据中心、工作站乃至机器人系统中部署的自主代理,支持开放式和封闭式模型。目前,多家科技巨头已将该技术纳入其生态系统:
SpaceXAI 正在使用基于 Cursor 编码代理和 Grok 模型的平台;Anthropic 则将 OpenShell 和 BlueField 技术与 Claude 管理代理集成,以增加额外的控制层。Salesforce 与 Nvidia 合作,将 OpenShell 集成至 Slack,允许用户在聊天界面直接查看代理活动、审计事件,并批准或拒绝权限请求。此外,SAP 正在将 OpenShell 嵌入其 Joule Studio 运行时,并通过开放安全人工智能联盟与 Nvidia 共同开发互操作性标准。在物理世界应用中,Figure、Gecko Robotics 和 Skild AI 等机器人公司也利用 OpenShell 为自主系统添加类似的控制机制。
争议与现实挑战
尽管 Nvidia 提供了工程化的解决方案,但围绕 AI 安全的争论并未平息。批评者质疑头部实验室推动监管是否出于商业利益,例如可能意在推广自身模型能力或延缓竞争对手(如中国 AI 产业)的发展。与此同时,特朗普总统已宣布计划成立“人工智能部队”以监督 AI 发展,这与 Nvidia 强调的“工程优于监管”形成鲜明对比。
值得注意的是,该平台主要聚焦于防止代理失控和越权操作,对于更广泛的网络安全威胁——如强大 AI 工具被恶意行为者用于生成攻击代码或生物危害——涉及较少。数据显示,自某些开源 AI 工具普及以来,区块链辅助的网络攻击增加了 440%;研究人员亦利用 AI 创造出自然界不存在的病毒。这些案例表明,仅靠限制代理行为的沙箱技术,尚不足以完全应对 AI 作为强力工具落入坏人之手所带来的深层安全风险。