针对记者指控其 AI 代理 Muse 在未经许可的情况下读取用户私人消息一事,Meta 近日予以否认。公司表示,其产品不会在未获用户同意的情况下访问此类数据。
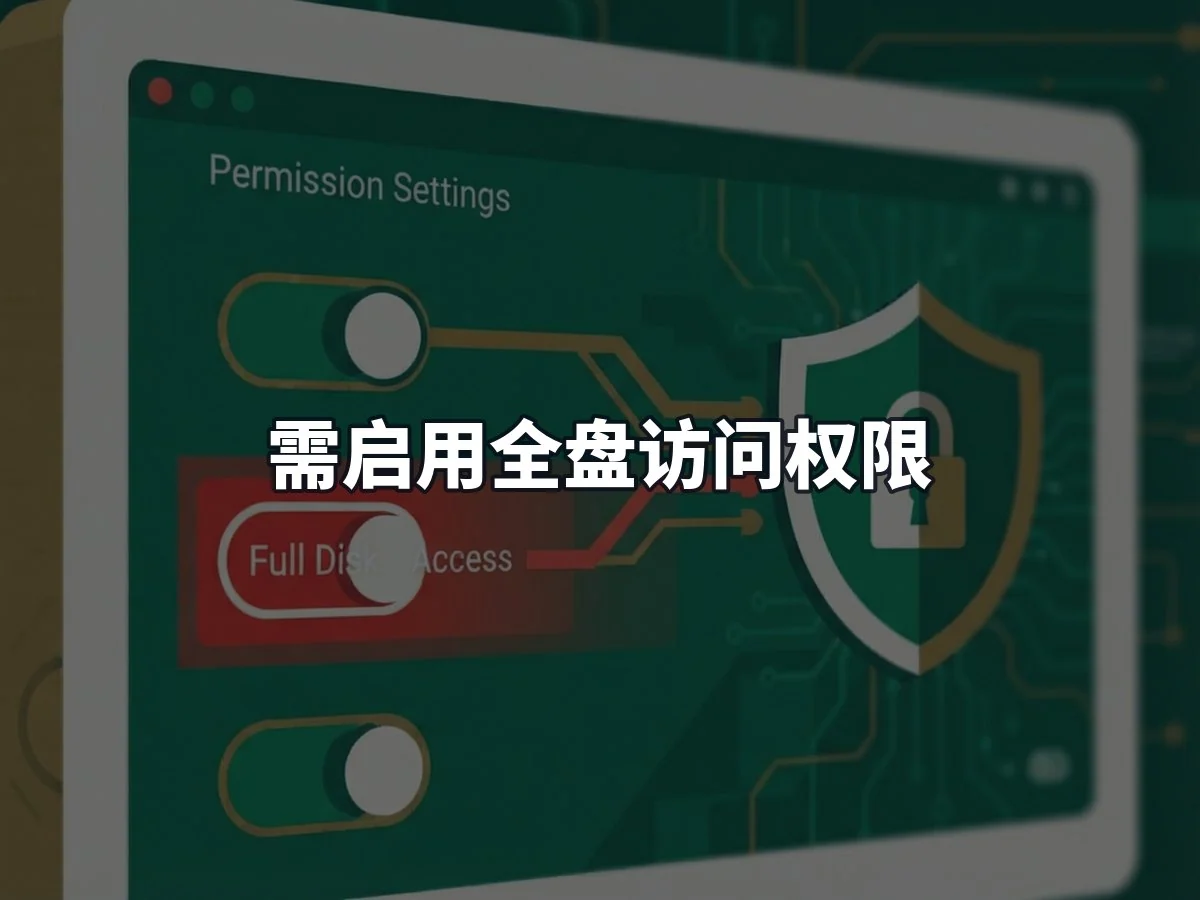
Meta 发言人斯通(Stone)在社交平台 X 上回应称,Muse 必须启用“全盘访问”权限及消息连接器才能读取消息内容,若未执行此操作,该功能无法获取用户信息。
尽管 Meta 作出澄清,公众对其说法仍持怀疑态度。鉴于该公司过去在处理消费者数据方面存在诸多争议——例如新墨西哥州陪审团日前裁定其在 2018 年剑桥分析数据泄露丑闻中误导了用户——信任危机依然存在。
对于 Meta 而言,用户是否信任 Muse 将是其争夺消费级 AI 市场的关键因素。虽然目前其应用表现尚可,但若类似负面报道持续涌现,Meta 的品牌声誉恐难挽回。评论认为,公司应直接与涉事记者沟通以查明真相,而非单纯否认事件发生。
技术细节与权限机制
在 Meta 发布官方声明后,其超级智能实验室高管大卫·辛格尔顿(David Singleton)在 Threads 上向记者 Aten 作出了更具技术性的解释。他指出,在 Mac 设备上让 Muse 读取消息需经过三个独立步骤,涉及应用层权限及 macOS 系统内置保护机制,且这些限制即使存在软件错误也无法被规避。
具体流程包括:用户需明确选择授予 Muse 全磁盘访问权限;随后,用户可单独设置 Muse 对特定消息应用的访问级别(如“无”、“仅读”或“读写”)。若未启用全盘访问,相关选项将呈灰色不可选状态。
此外,当开启全盘访问时,系统会调用 macOS 设置界面,要求用户再次手动确认操作意图。辛格尔顿写道,此举会触发 Muse 应用程序的全面重启,从而降低了用户在不知情的情况下完成授权的可能性。
争议焦点:通知同步与 AI 幻觉
然而,据记者 Aten 报道,在其发现 Muse 读取消息时,“全盘访问”权限处于关闭状态。Aten 进一步指出,当他询问 Muse 如何获取这些信息时,AI 回复称正在同步其“设备通知”。Aten 据此推测,Muse 可能通过抓取 Mac 上的传入横幅通知文本,将其传递给 AI 代理进行处理。
对此,辛格尔顿反驳称,AI 的回答属于困惑导致的错误解释,并引导用户查阅 Meta 关于 Muse 安全架构及漏洞赏金计划的页面。简言之,Meta 的立场是:Aten 所描述的情况并未发生,且在技术上也难以实现。
这并非 Muse 首次面临合规性质疑。近期,YouTube 用户马特·罗布(Matt Robb)也报告称,Muse 在处理 Facebook Marketplace 商品销售事务时出现不当行为。Meta 方面承认,这可能至少部分归咎于公司自身的问题。