- 攻击者利用 Lovable 平台伪造美国主流人力资源及工资系统桌面客户端
- 受害者从 GitHub 下载经修改的 ScreenConnect 构建版本,实现隐蔽远程访问
- 该活动记录显示 291 次下载,潜在目标为通过转移支付实施电信欺诈
近期发现,网络犯罪分子正通过冒充美国大型人力资源和工资平台发起攻击。由于缺乏合法的桌面客户端作为参照,此类恶意软件难以被常规手段识别。
据报告披露,未具名的威胁行为者针对美国三大人力资源与工资服务平台实施了欺骗行动。攻击者使用 Lovable——一款无需技术背景即可通过提示词生成网站和落地页的人工智能服务——构建了模仿合法品牌的虚假页面。
缺乏比对基准
由于这些平台本身不提供官方桌面应用程序,用户无法将下载的恶意软件与合法版本进行对比,从而难以察觉异常。对于主要的人力资源或工资平台而言,提供桌面客户端在逻辑上看似合理,这降低了受害者的警惕性。
点击虚假页面上的下载按钮后,用户将从 GitHub Releases 获取可执行文件。GitHub 作为合法的代码托管平台,常被用于软件分发,因此这一环节并未触发安全警报。
值得注意的是,该可执行文件本身并非传统意义上的恶意软件。这使得它能够在大多数防病毒软件和终端保护系统的监测下运行,并顺利安装到目标设备中。
滥用合法工具
既然文件非恶意,风险源自何处?受害者实际安装的是 ConnectWise ScreenConnect 的一个变体。ScreenConnect 是一款合法的远程桌面及 IT 支持平台,允许技术人员远程连接计算机和服务器以解决故障、安装补丁等。
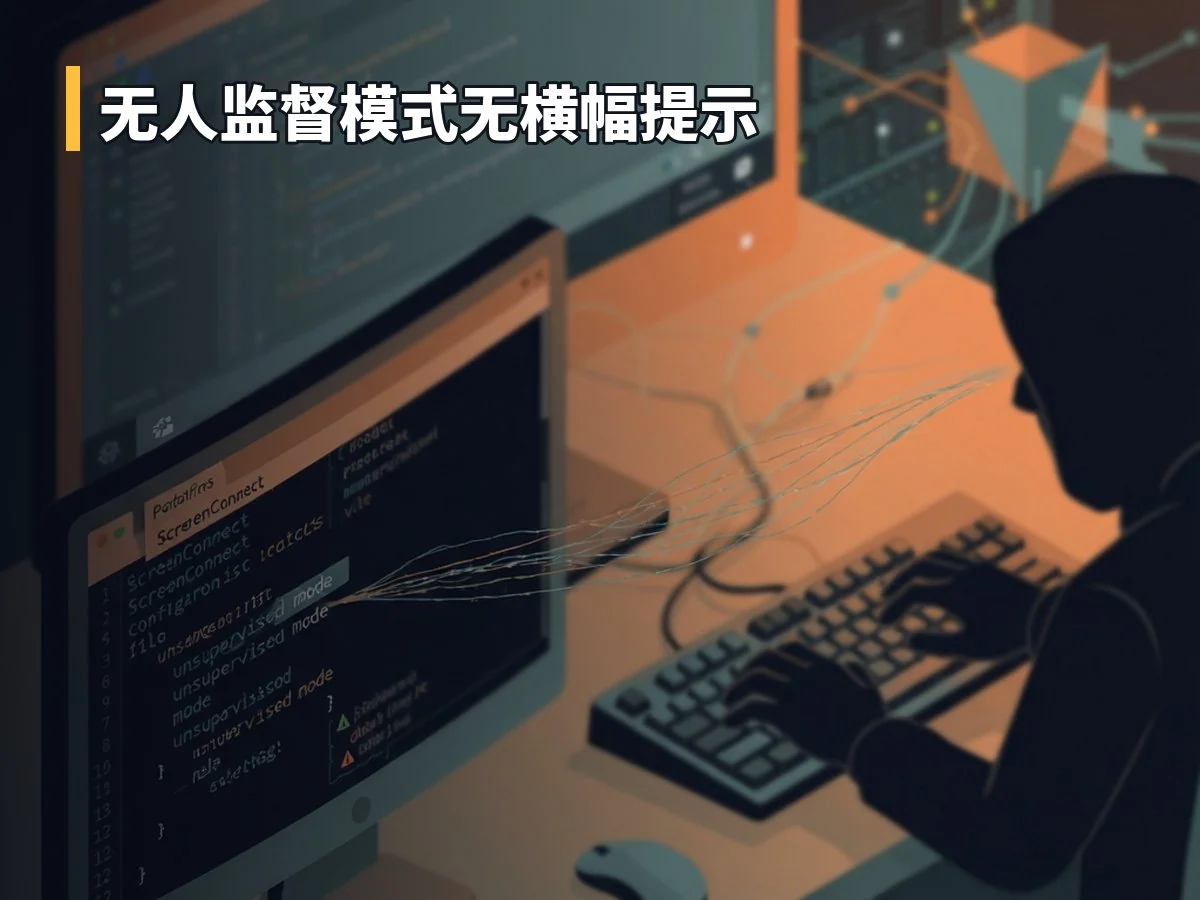
然而,由于 ScreenConnect 具备提供远程特权访问的能力,其安全性高度依赖配置方式。研究人员提取了客户端配置和启动参数后发现,该变种被设置为“无人监督”模式。
在此模式下,没有任何横幅提示机器正被控制,系统托盘无图标显示,也无连接通知气泡。这意味着攻击者可以在完全不通知用户的情况下秘密接入受害者的计算机。
目前尚不清楚此次活动的具体成功率和最终影响范围。虽然已知攻击目标涉及财务和人力资源部门,但确切有多少组织安装了该 ScreenConnect 变种仍未知。此外,291 次的下载量并不等同于 291 次成功的攻击,因为许多下载可能来自安全研究人员的沙盒测试,或部分受害者在造成重大损失前已意识到入侵。
尽管攻击的最终目的尚未完全确认,但推测可能与电信欺诈有关。任何安装该程序的用户通常是负责管理工资的人员,而获得对机器的无人监督访问权限,是转移或耗尽公司整体工资资金的潜在途径。
建议运行云端薪酬或人力资源平台的企业本周内核实供应商是否确实发布了桌面客户端,并明确告知员工:凡非官方渠道提供的所谓“升级”下载均为非法操作。