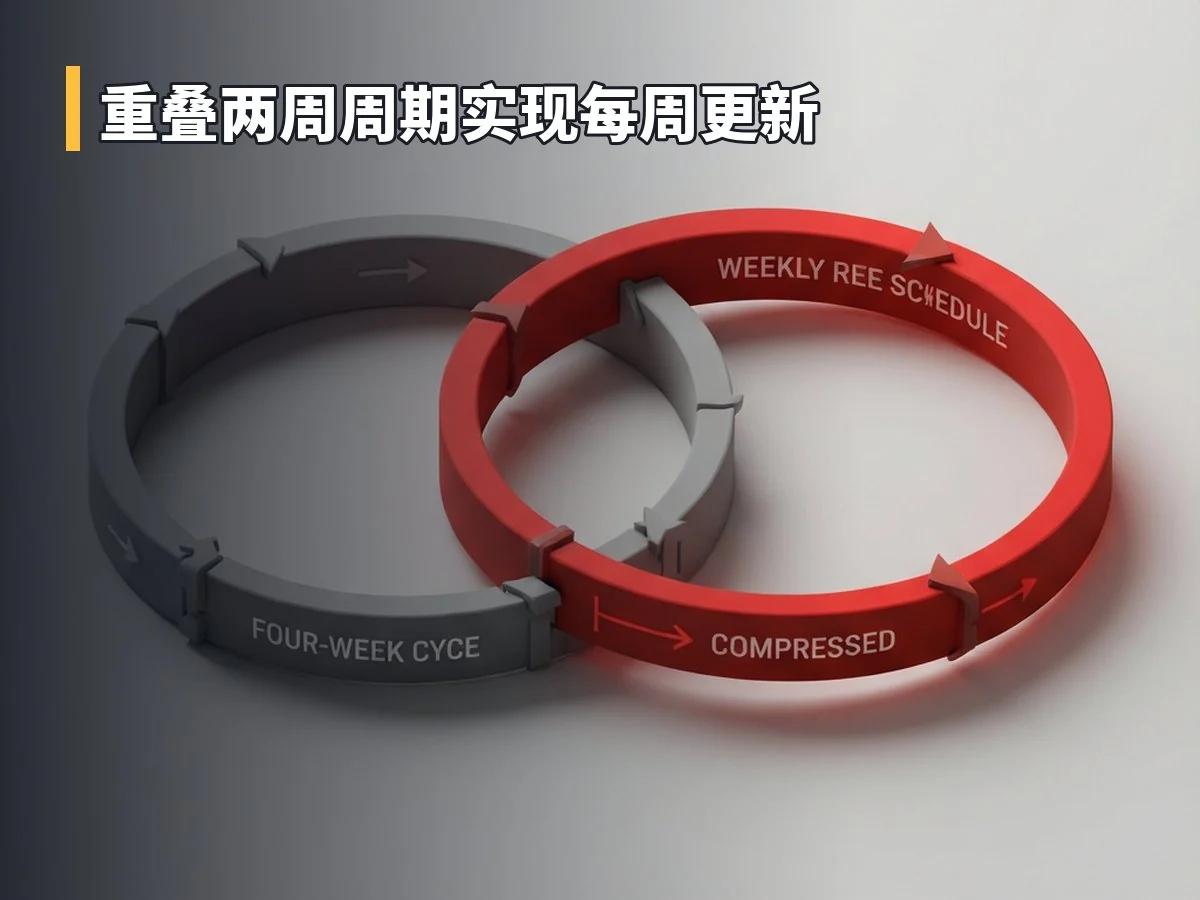
Ubuntu 发行版制造商 Canonical 宣布调整其内核稳定版本更新(SRU)的发布策略,以应对漏洞披露数量的激增。受人工智能辅助错误追踪技术的影响,维护者面临的 CVE(通用漏洞披露)积压量显著增加。为此,Canonical 将取代原有的“四周常规周期加两周安全周期”模式,转而实施重叠的两周周期机制,从而实现每周推送一次内核更新。
Canonical 在周三发布的声明中指出,大型语言模型(LLM)和专业 AI 代理已将错误发现从手动、耗时的过程转变为高度自动化的引擎。除了 AI 技术的推动外,Linux 内核社区自 2024 年起成为 CVE 编号机构,开始为数千个潜在影响系统安全的内核漏洞分配标识符。这两大因素共同导致 Linux 供应商需要处理的 CVE 数量大幅上升,迫使厂商加快发布节奏,以缩短漏洞公开与补丁到达用户端之间的时间窗口。
在新的发布体系下,每个 SRU 周期持续两周,但新周期会在上一周期测试期间启动,形成每周产出一个版本的节奏。具体流程如下:
- 第一周:进行补丁整合、内核包准备与构建,并完成基本检查。该阶段结束时,发布候选版本(Release Candidate)将被推送到 Ubuntu 的
-proposed软件源。 - 第二周:执行硬件认证、发行版集成及回归测试。测试完成后,正式内核版本发布。
对于对补丁延迟敏感的组织,Canonical 提供了一条快速通道。这些用户可以在第一周结束后,直接从 -proposed 源获取发布候选版本并进行内部验收测试。这种方式允许客户在一周内获得内核 CVE 修复,但前提是客户需自行承担部分测试工作,且此时尚未完成广泛的官方认证测试。
此外,Canonical 旨在进一步减少用户在漏洞公开后的暴露风险。公司计划尽可能提供安全解决方案,或在缺乏特定补丁时部署一般性强化措施,使系统在公开披露后的 24 至 48 小时内进入“可辩护且更安全”的状态。需要注意的是,这些临时措施并不替代最终补丁,而是为管理员提供更及时的缓解手段。