量子位置验证技术取得突破:NIST实验证实设备定位安全性
科罗拉多大学博尔德分校的高坦·卡维里(Gautam Kavuri)及其研究团队近日在《自然》杂志发表最新成果,证明利用量子纠缠技术可以实现高安全性的位置验证。这一进展意味着,金融机构和关键基础设施未来有望通过量子粒子确认请求来源的物理位置,从而有效防范黑客攻击。
长期以来,科学界预测量子力学原理可用于验证物理位置。例如,银行分支机构可借此确认资金或客户信息请求确实来自另一家分行,而非伪装成合法用户的黑客;电网、核电站及商业制冷系统等关键设施也可利用该技术阻止远程恶意控制尝试。
美国国家标准与技术研究所(NIST)团队成员 Krister Shalm 评价称,从安全角度看,该协议堪称“黄金标准”,它在原则上提供了最高级别的安全性,同时依赖的最少假设使得其实用性极强。“你真的可以做到这一点。”Shalm 表示。
实验原理与实施细节
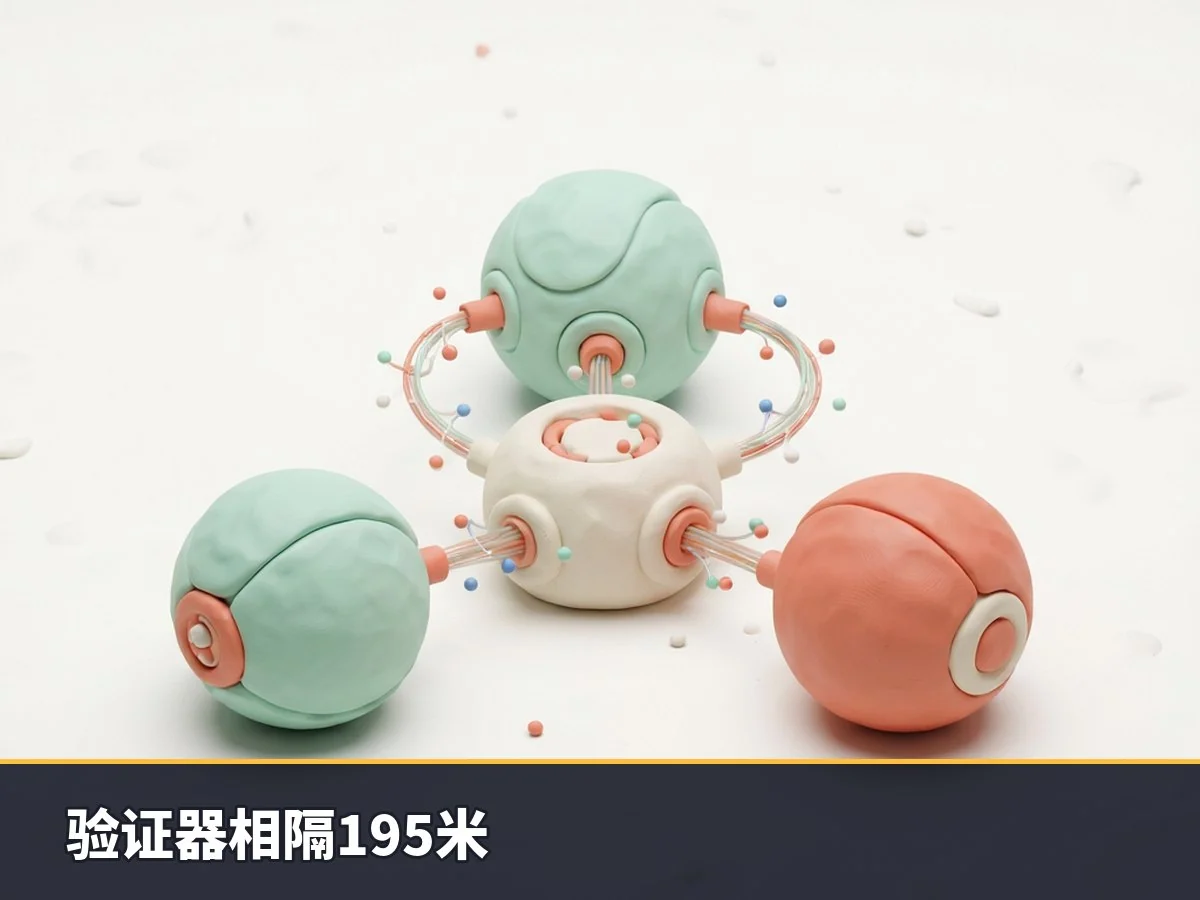
在该实验中,研究人员部署了三个位于不同物理位置的量子设备:两个验证器分别位于相隔 195 米的实验室中,第三个测量设备则位于两者之间。所有设备均位于 NIST 校园的不同房间内,并通过电缆和光纤连接,利用量子纠缠形成的不可分割链接交换成对的光量子粒子。
启动量子位置验证(QPV)协议时,两个验证器各自向测量设备发送一个纠缠光子,并同步发送随机数字,指示测量设备检测光子的特定属性。测量完成后,结果被回传至两个验证器。验证器根据接收信息所需的时间差,计算出测量设备的实际位置。
量子特性保障安全性
多项量子物理特性确保了该程序优于传统验证方案。首先,量子信息具有不可克隆定理保护,即携带于光粒子中的信息无法被秘密复制或克隆。其次,研究人员采用了针对纠缠粒子的贝尔测试程序。任何试图伪造位置的常规策略都会触发这些量子保护机制,从而暴露攻击行为。
巴黎索邦大学的菲利普·维尔杜恩·卢内尔(Philip Verduyn Lunel)指出,这项新工作建立在过往理论成果之上,并将实验限制推向了极限。荷兰莱登大学的沃尔夫冈·洛夫勒(Wolfgang Löffler)认为,对于量子网络而言,QPV 可能成为其“杀手级应用”。尽管实现完全实用化仍需解决若干悬而未决的问题,特别是确保时间和设备精度的校准,但此次实验标志着向目标迈出了重要一步。
局限性与未来展望
悉尼新南威尔士大学的罗伯特·马拉尼(Robert Malaney)强调,该协议的一大吸引力在于其与现有无线通信基础设施的兼容性。然而,他也指出了潜在风险:如果多个恶意行为者能够共享纠缠设备,他们或许能在不互相发送额外消息的情况下进行协同计算,从而欺骗当前版本的协议。
阿姆斯特丹大学的 Florian Speelman 补充道,应对此类多节点攻击可能需要引入新的计算步骤和设备支持,这构成了技术挑战,但并未阻碍 QPV 走向现实的整体进程。
目前,研究团队正在优化协议,以增强其对光子丢失情况的适应能力,并提高抵御利用量子纠缠进行攻击的黑客的能力。
参考文献:Nature DOI: 10.1038/s41586-026-11247-3