美国联邦调查局(FBI)与美国司法部(DoJ)近日联合宣布,成功摧毁了朝鲜支持的“FaceStealer”网络钓鱼活动基础设施。该行动导致约 4 亿美元的加密货币被盗,其中最近一起涉及币安(Binance)的黑客事件造成的潜在损失高达 50 亿美元。
云端基础设施被查封
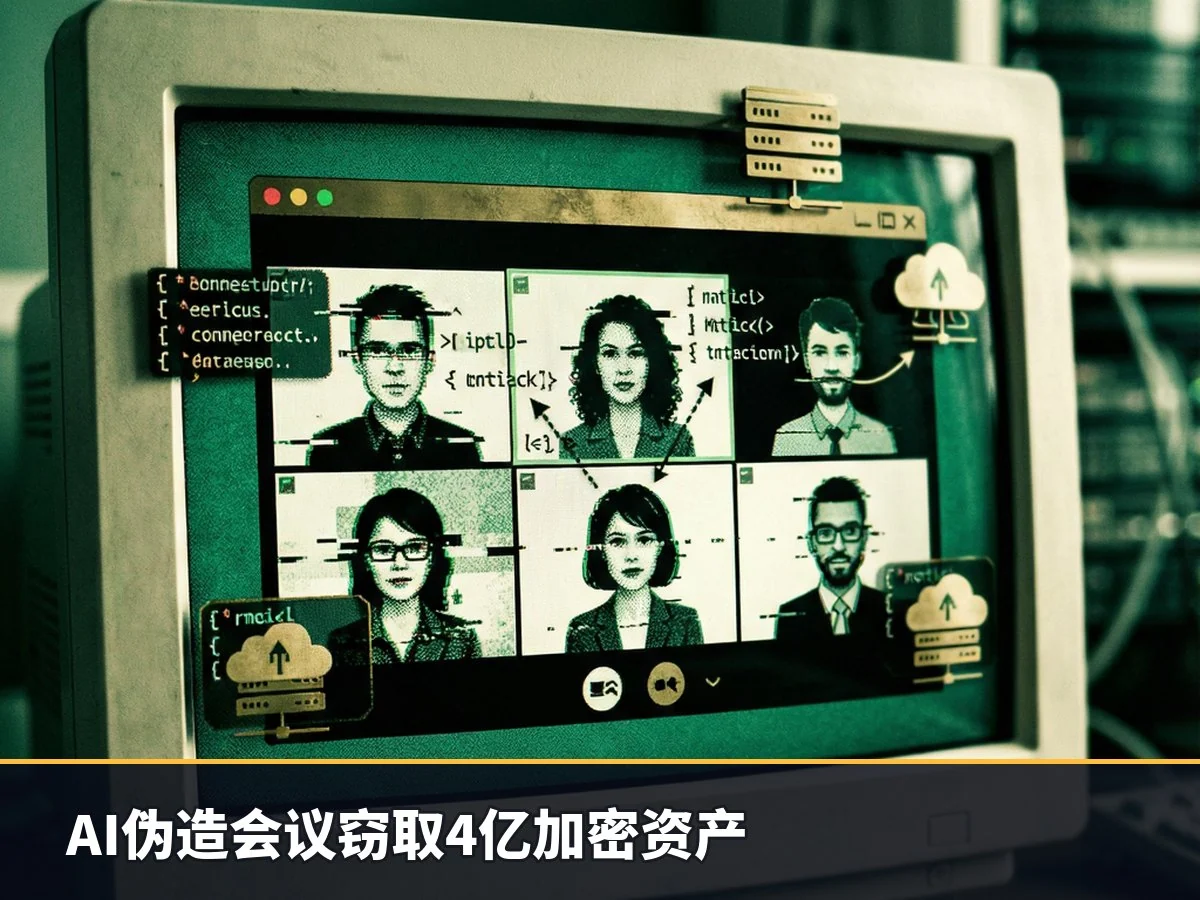
根据司法部的声明,朝鲜政府利用此类攻击窃取加密货币以资助其国家项目。FBI 的技术人员查获了支撑该犯罪浪潮的“基于云的基础设施”,其中包括针对 900 名受害者的视频数据。FaceStealer 是一种先进的网络钓鱼形式,结合人工智能深度伪造技术,利用受害者的联系网络和个人信息实施精准诈骗。
作案手法:AI 伪造会议与恶意软件植入
FBI 详细披露了 FaceStealer 的操作流程。攻击者首先入侵目标人物的通讯应用程序,提取历史对话、联系人列表以及视频和图像资料。随后,攻击者利用这些真实背景信息,向真正的目标受害者发送看似合法的工作或投资机会。
受害者通常会被邀请参加 Zoom 或 Microsoft Teams 会议。然而,这些会议实际上是在攻击者控制的服务器上进行的,使用的域名包括 uu01webzoom.us 或 teams.livemeet.us。为了增加可信度,攻击者在会议中播放伪造的 AI 参与者画面或以前的会议录音,使对话内容包含真实的个人信息和背景。
在会议进行过程中,攻击者会制造某种“技术问题”,诱导受害者安装所谓的“更新”或软件以解决故障。一旦受害者执行此操作,攻击者便获得了对受害者计算机和数据的完全控制权,进而窃取浏览器会话、CI/CD 密码以及各种访问凭证。FBI 指出,这种攻击模式可能会在多个周期内重复发生。
时间线与重大案例
据报道,FaceStealer 活动至少已持续 18 个月,其时间线与有记录的类似入侵案例相符。除了归因于该活动的约 4 亿美元加密货币盗窃案外,近期最大的抢劫事件指向了 Binance 黑客攻击。
另一个典型案例是 2026 年 3 月发生的 Axios 漏洞事件。Axios 是一个每周下载量约为 1 亿的 Node.js 库,曾被暂时植入远程访问工具。虽然该恶意代码仅存在了几个小时,但展示了供应链攻击的风险。此外,还有攻击者冒充合法公司首席执行官,创建虚假 Slack 工作空间以诱骗员工的案例。