美国司法部获准冻结超12亿美元Binance被盗资产
美国政府周四宣布,已获得法院授权,扣押或限制使用超过 12 亿美元的加密货币资金。这笔资金源自上月发生的涉及金额高达 630 亿美元的 Binance(币安)黑客攻击事件。此次行动是美国政府阻止朝鲜持续窃取加密货币更大战略的一部分。
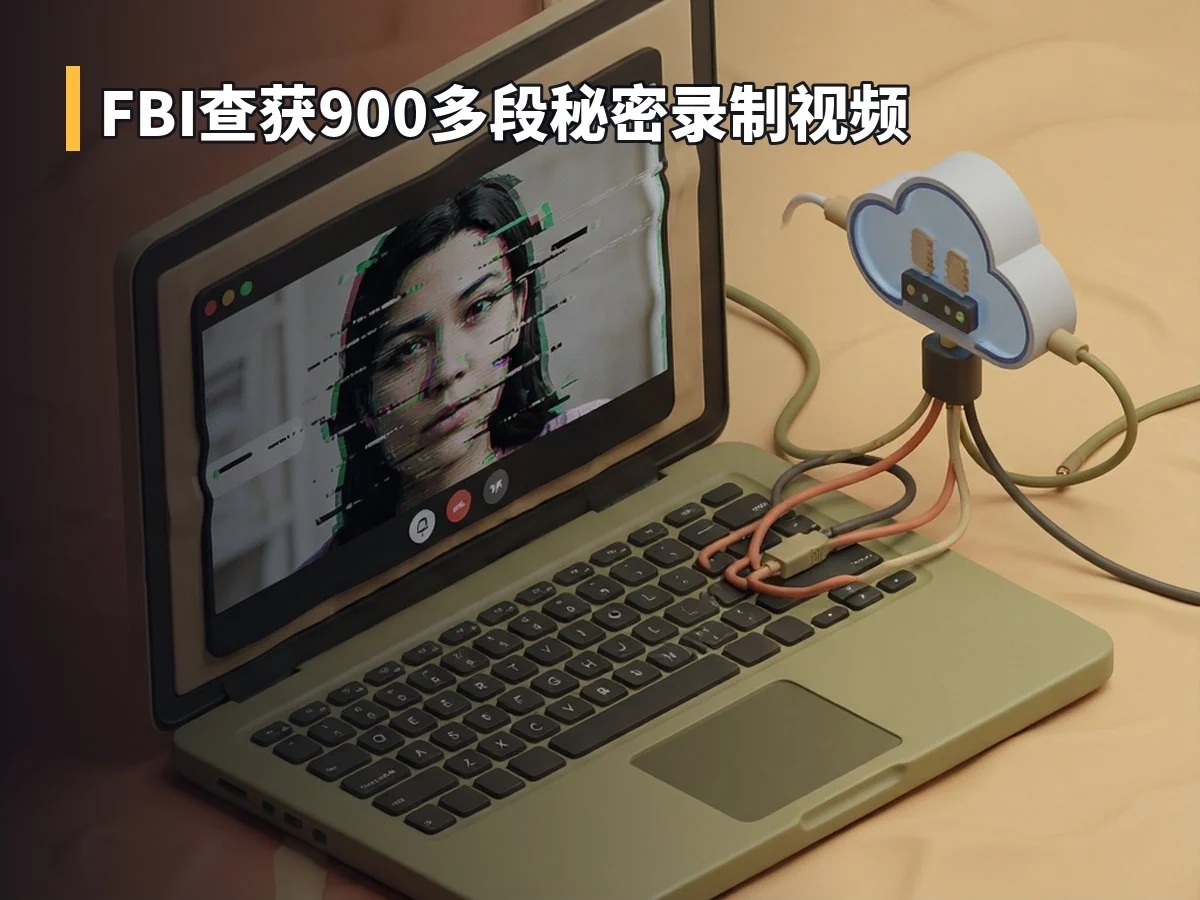
除了冻结资金,法院还批准拆除韩国民主人民共和国(朝鲜)社交工程计划“FaceStealer”中使用的基于云的基础设施。
“FaceStealer”攻击手段揭秘:900多段秘密录制视频被查获
美国联邦调查局(FBI)表示,已扣押了 900 多个通过秘密录制网络摄像机获取的视频文件。该攻击主要针对加密货币、Web3 行业从业者以及开源软件开发人员和维护者。
特别特工杰里米·罗伯逊(Jeremy Robertson)向记者解释了攻击原理:首先,朝鲜方面利用被劫持的账户向目标发送视频会议邀请。由于这些账户通常与受害者有过往对话或共同兴趣,邀请显得真实可信。“你会认为它是真实的,因为它将是基于你在过去与这个真实人表达的对话或兴趣。”罗伯逊说道。
受害者通常会收到一个链接,形式多为日历邀请,引导其进入一个伪造的 Zoom 或 Microsoft Teams 会议界面。在此期间,网络犯罪分子会秘密录制目标的网络摄像机画面,同时播放预先录制的虚假会议发起人视频,有时甚至使用加密货币和 Web3 行业知名人士的深度伪造视频。
当受害者加入通话时,屏幕上会出现看似熟悉的朋友或商业伙伴的面孔,伴随肢体动作和口型,但在文本框中会显示指令。此时,通话另一端的人实际上听不到受害者的声音,系统提示需要升级软件以恢复音频功能。一旦受害者点击“修复”,恶意软件便会安装在其电脑上,用于盗取加密货币并将联系人列表发送给数字盗贼。
FBI归因:朝鲜关联团体Sapphire Sleet实施广泛网络窃密
联邦调查局将“FaceStealer”活动归因于一个与朝鲜有关联的团体,该团体也被称为 UNC1069、Stardust Chollima、APT38 和 BlueNoroff。
美国联邦调查局网络部门助理主任布雷特·莱瑟曼(Brett Leatherman)指出:“这项活动背后的行为者,通常被称为 Sapphire Sleet 和其他相关名称,是朝鲜为该政权创造收入、窃取虚拟资产,并获得网络和可信在线生态系统的更广泛努力的一部分。”他补充说,朝鲜黑客正越来越多地将网络入侵、社交工程和深度伪造等新兴技术相结合。
Binance 抢劫案进展:已冻结逾27亿美元资产
针对 10 月 29 日袭击 Binance 并导致 63 亿美元资产被盗的事件,美国联邦调查局也发布了最新进展。此前,该机构已将此次抢劫归咎于 TraderTraitor 组织。
Binance 上周透露,攻击者在 6 月份为这一“复杂多阶段活动”奠定了基础,手段包括假面试期间的社交工程、恶意软件下载、内部 AI 工具受损、端点接管以及“先进的交易授权方法”。
目前,联邦调查人员与私营部门合作伙伴已协助冻结了超过 27 亿美元的被盗资产,其中司法部的法庭授权涵盖了超过 12 亿美元的资金。