随着任天堂 Switch 2 潜在安全漏洞的曝光,发行商 2K Games 近日召回了实体版《文明 7》(Civilization 7)。尽管该操作并未构成完整的越狱工具,但被命名为“CivSwitch”的利用方式已允许用户获取系统访问权限,并可能引发更严重的安全突破。
因“技术和安全要求”引发的实体卡召回
据一位德国亚马逊经销商透露,其在处理《文明 7》Switch 实体盒装订单时收到通知,无法继续发货。邮件明确指出,由于“技术和安全相关要求”,发行商决定撤回该游戏的实体版本(游戏卡带)。
零售商被告知需召回已售出的 Switch 标题并提供替代方案。如果玩家愿意升级至当前世代,可替换为包含代代码盒的版本;否则,唯一的解决途径是取消订单并进行退款。
部分卖家对此次召回感到困惑,因为他们并不知晓 Switch 2 存在的越狱漏洞。然而,家庭酒社区认为这一时机过于巧合。自 Gezine 发布 CivSwitch 以来,轮式策略类游戏在 eBay 上的售价显著上涨。此外,其他 Reddit 用户也报告称频繁遭遇目标商品的订单取消情况。
目前尚不清楚任天堂是否直接要求 2K Games 限制对物理介质《文明 7》的访问。不过,任天堂此前曾阻止 eShop 用户下载 SmileBASIC 4,因为该软件被视为 ns2jb 漏洞的入口点。此类越狱行为破坏了深层安全性,使得黑客能够丢弃 Switch 2 游戏并引入盗版威胁。
CivSwitch 的技术原理与局限性
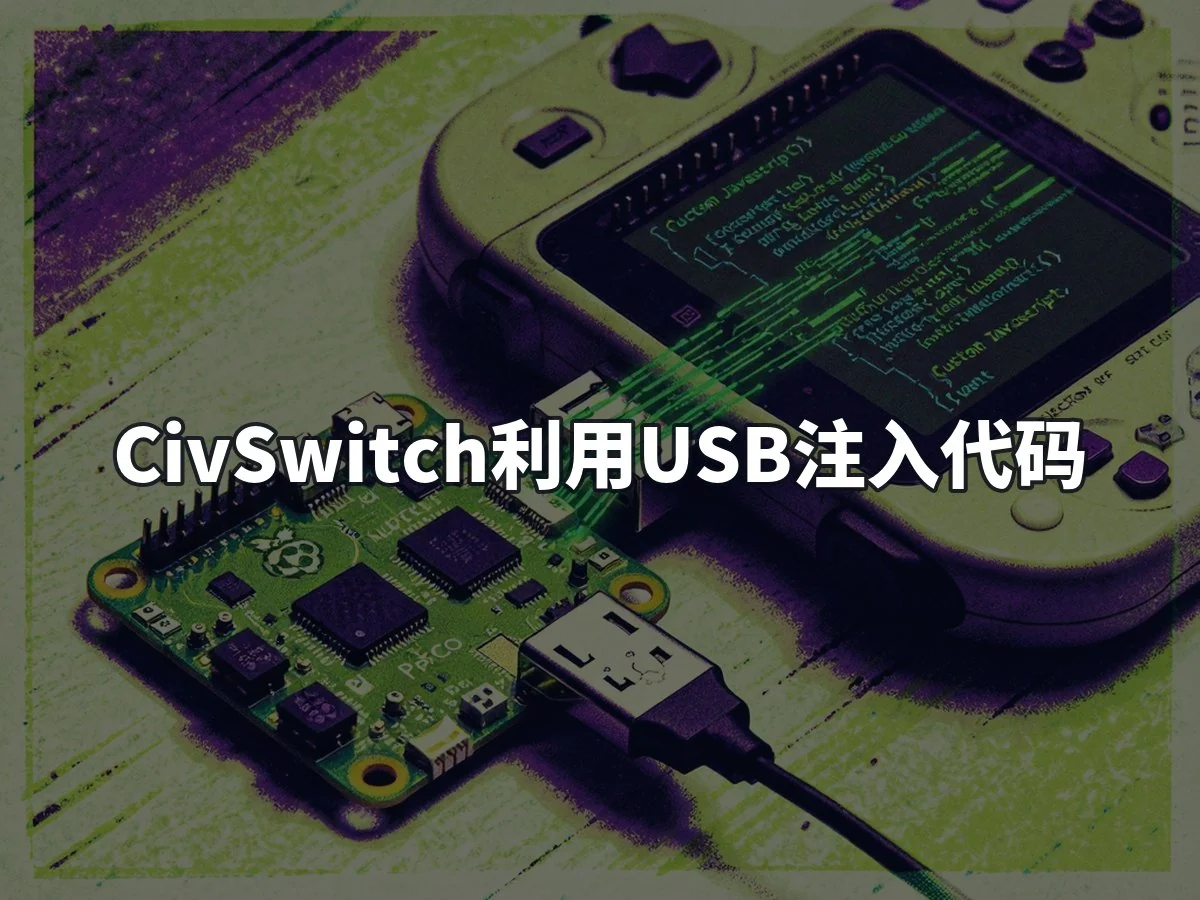
尽管存在局限,CivSwitch 仍使测试人员能够探索游戏机的漏洞。其弱点在于多人聊天功能,允许测试人员运行自定义 JavaScript 代码。为了获得用户级访问权限,测试者必须插入未修补的《文明 7》实体卡带。随后,通过编程的 Raspberry Pi Pico 或 Pico 2 连接至手持设备,模拟 USB 键盘输入代码以执行操作。
任天堂尚未就 CivSwitch、ns2jb 越狱及相关发现发表官方评论。在固件更新正式解决这些安全漏洞之前,相关行动旨在将潜在损害最小化。
马鲁鲁 VR@Reddit