法国血液服务机构(EFS)周二确认,其合作供应商的冷藏设备遭到网络攻击。尽管 EFS 自身的系统未受直接侵害,但袭击者篡改了用于储存血液样本及输血用冷血的冷藏设置。
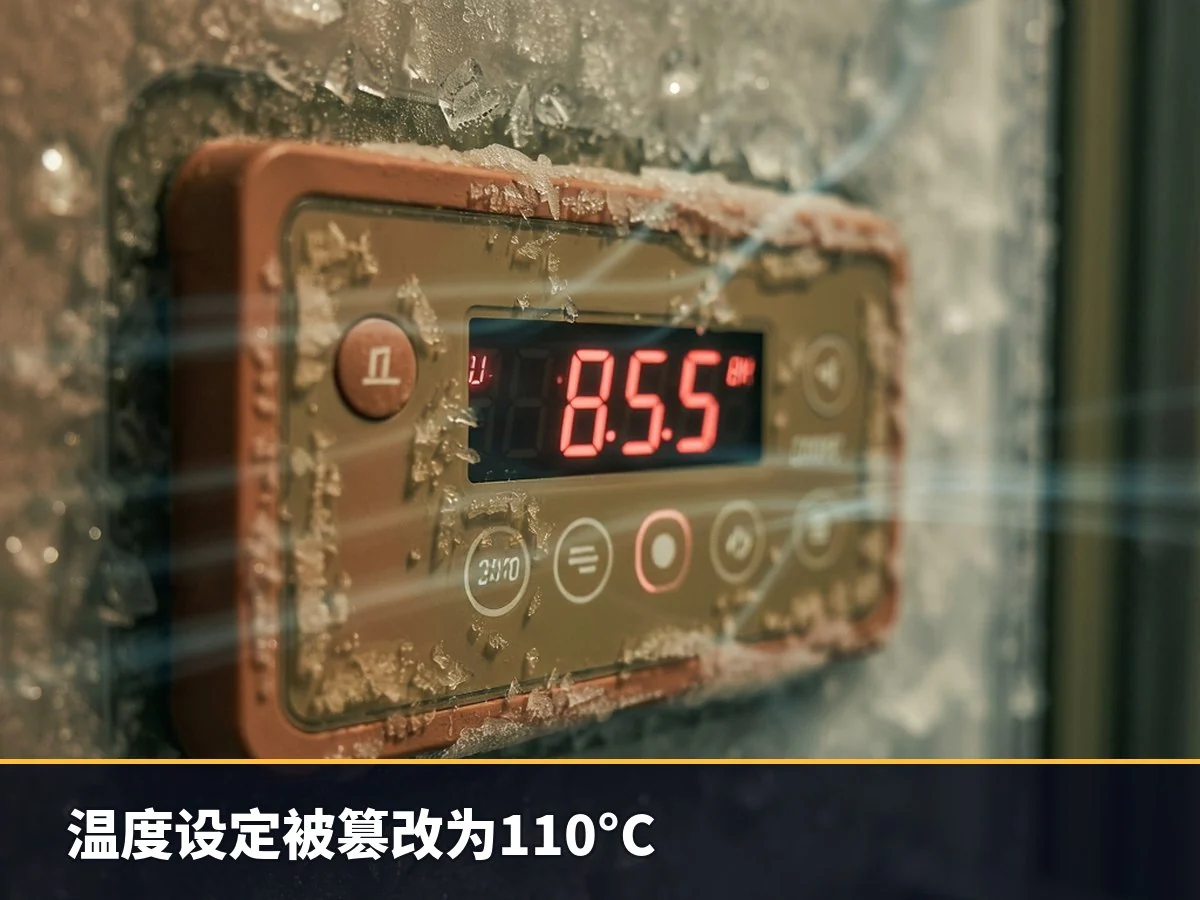
据报告,攻击者将冷藏室的温度设定值从零下 30°C 调整至 110°C。不过,这一操作并未导致设备实际运行温度或内部血液产品达到该高温水平。EFS 表示,其监测和报警系统迅速识别出这些异常参数,并采取了必要措施确保没有任何血液样本或产品受到损害。
在事件发生后,受影响设备在不影响产品和样品的情况下得到了控制。出于预防考虑,相关冷藏室中的血液产品已被转移至其他设施。EFS 并未公开涉事供应商的具体名称,但已将该事件通报给法国国家信息系统安全局(ANSSI)和卫生部。
欧洲多地制冷设备遭袭
此次针对血液存储设备的攻击发生在周一早上零售商开始上班后不久。此前,欧洲各地陆续出现针对超市制冷设备的网络攻击报道。攻击者通过远程启动解冻周期,将温度设定高达 50°C,导致库存损失。
比利时、爱尔兰、卢森堡和瑞典的商店是首批报告问题的地区,随后爱沙尼亚、芬兰、德国、葡萄牙、罗马尼亚和荷兰也证实发生了类似案例。英国国家网络安全中心(NCSC)首席执行官理查德·霍恩(Richard Horne)周三在 BBC Radio 4 的“今日”节目中表示,他知晓英国食品供应链存在“一些影响”。英国独立肉类供应商协会(AIMS)告诉 BBC,其 300 多名成员成为“附带”受害者,其中两家公司报告冰箱已开始解冻。
丹佛斯控制器漏洞与安全警告
最新一波针对冷链的攻击发生在一个月前法国连锁超市 Carrefour 遭遇类似事件之后。这两波超市攻击均涉及对制冷控制的远程干扰。目前尚不清楚影响 EFS 的攻击是否使用了相同的访问路径。
部分受影响的连锁公司在系统中识别出了丹佛斯(Danfoss)控制器,而其他公司则表示未使用该品牌设备。在袭击发生时,法国计算机应急响应小组 CERT-FR 发布咨询报告,敦促各组织修复丹佛斯 AK-SM 和 AK-SC 控制器中存在的漏洞。





