量子计算领域虽仍充满未知,但其潜在威胁已不容忽视。该技术一方面有望推动金融建模等领域的突破,另一方面则可能对全球政府、企业及关键基础设施所依赖的加密标准构成毁灭性打击。
尽管常有人将量子计算与人工智能相提并论,但两者的影响维度截然不同。AI 主要重塑组织的运作模式,而量子计算则可能从根本上动摇保护敏感数据与数字通信的加密基石。鉴于时间表尚不明确,组织亟需尽早评估自身的加密暴露风险并规划后量子安全策略,以便在威胁真正显现时具备充分的应对能力。
投资加速与双刃剑效应
全球范围内对量子计算的投资正持续升温。美国等大型经济体已在该技术领域投入巨额资金;英国此前亦承诺拨款 20 亿英镑用于量子创新,目标是将自身打造为全球首个实现大规模制造和部署量子计算机的国家。
这种资本涌入正在加速量子技术的发展,其带来的红利包括优化能源与运输网络、简化全球供应链等。然而,如同 AI 一样,这项技术也伴随着重大的网络安全风险。
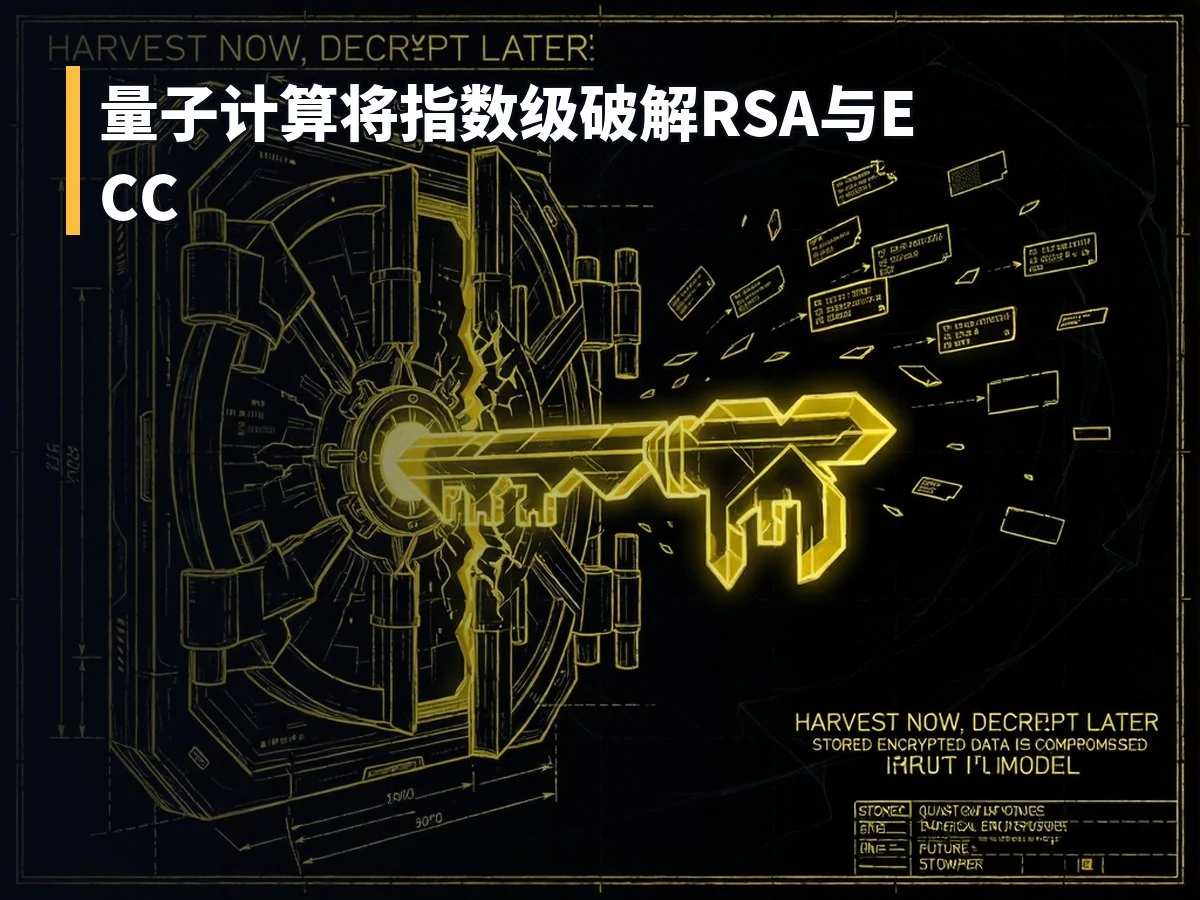
目前广泛使用的公钥加密体系,如 RSA 和椭圆曲线加密(ECC),均依赖于传统计算机难以在短时间内解决的数学难题。一旦拥有足够算力的量子计算机问世,这些问题将以指数级的速度被破解,从而彻底瓦解现有的敏感信息保护机制。尽管量子计算全面破解现有加密技术的确切日期尚无定论,但风险已然存在。
“现在收获,后来解密”:威胁已至门前
威胁行为者并未等待量子计算机成熟,而是采取了“现在收获,后来解密”(Harvest Now, Decrypt Later)的策略。攻击者在今天收集并存储加密数据,待未来量子技术进步后再行解密。这意味着,即便当前数据看似安全,其长期保密性也已面临严峻挑战。
对于需要长期保密的敏感数据——特别是政府机密、关键基础设施数据、知识产权及商业机密而言,这一策略尤为致命。今日截获的数据可能在当下无法解读,但随着量子技术的演进,这些信息终将暴露无遗。
无论身处何种行业,组织都不能被动等待所谓的“Q 日”(量子优势日)。向量子安全过渡已是当务之急,尽管起步方向往往令人困惑。
防御行动:从审计到 PQC 迁移
组织的首要任务是厘清当前的风险敞口。具体而言,需识别出那些需要长期保护的信息资产,并深入理解用于保护这些信息的加密技术。通过密码审计揭示系统依赖关系,团队可以确定哪些系统和数据应列为优先处理对象。
基于审计结果,组织可着手向抗量子安全架构转型,其中后量子加密技术(PQC)将成为核心支柱。美国国家标准与技术研究所(NIST)发布的后量子加密标准为计划迁移现有环境的组织提供了明确的参考起点。
此外,其他技术方案也有其特定应用场景。例如,量子密钥分发(QKD)利用量子力学原理共享加密密钥,任何拦截尝试均可被察觉。但由于 QKD 需要专用基础设施,其成本高昂,因此更适合高价值场景而非大规模普遍部署。选择何种路径,取决于组织需要保护的内容、数据保密周期的长短以及底层系统的依赖性。
AI 的发展历程已证明新兴技术如何迅速改变网络安全格局,量子计算极可能是下一个颠覆者。组织不应等到威胁完全爆发才采取行动,而应从即日起启动转型流程:绘制暴露地图、测试替代方案并确定迁移优先级。唯有如此,方能在核心信息面临实际风险之前,争取到宝贵的过渡时间。