浏览网页时突然弹出“关键 Microsoft 警报”警告电脑中毒,这通常是一种名为“恐怖软件”(Scareware)的骗局。其目的是通过制造恐慌诱导用户下载真正的恶意软件或泄露支付信息。
网络安全领域将此类策略称为“恐怖软件”。据安全公司 Barracuda 的研究显示,自 2026 年初以来,一种名为 CypherLoc 的基于浏览器的恐怖软件攻击显著增加。这些攻击往往利用合法的知名安全公司名称来增强欺骗性,甚至伪装成 CAPTCHA 验证请求以在设备上植入恶意代码。
假病毒弹窗的来源与机制
这类虚假警报常伴随闪烁灯光、鲜艳色彩及机器人语音提示,旨在最大化用户的恐惧感。它们主要通过两种途径出现:浏览器全屏弹窗和系统通知中心推送。
当用户点击被劫持的广告横幅或访问恶意网站时,浏览器可能被强制进入全屏模式并隐藏鼠标光标,从而展示伪造的安全警告页面。另一种情况是,用户在访问某些网站时被诱导点击“允许发送通知”,一旦授权,该网站即可通过 Windows 通知中心直接向桌面推送看似官方的虚假警报,即使浏览器未处于打开状态。
如何清除恐怖软件弹窗
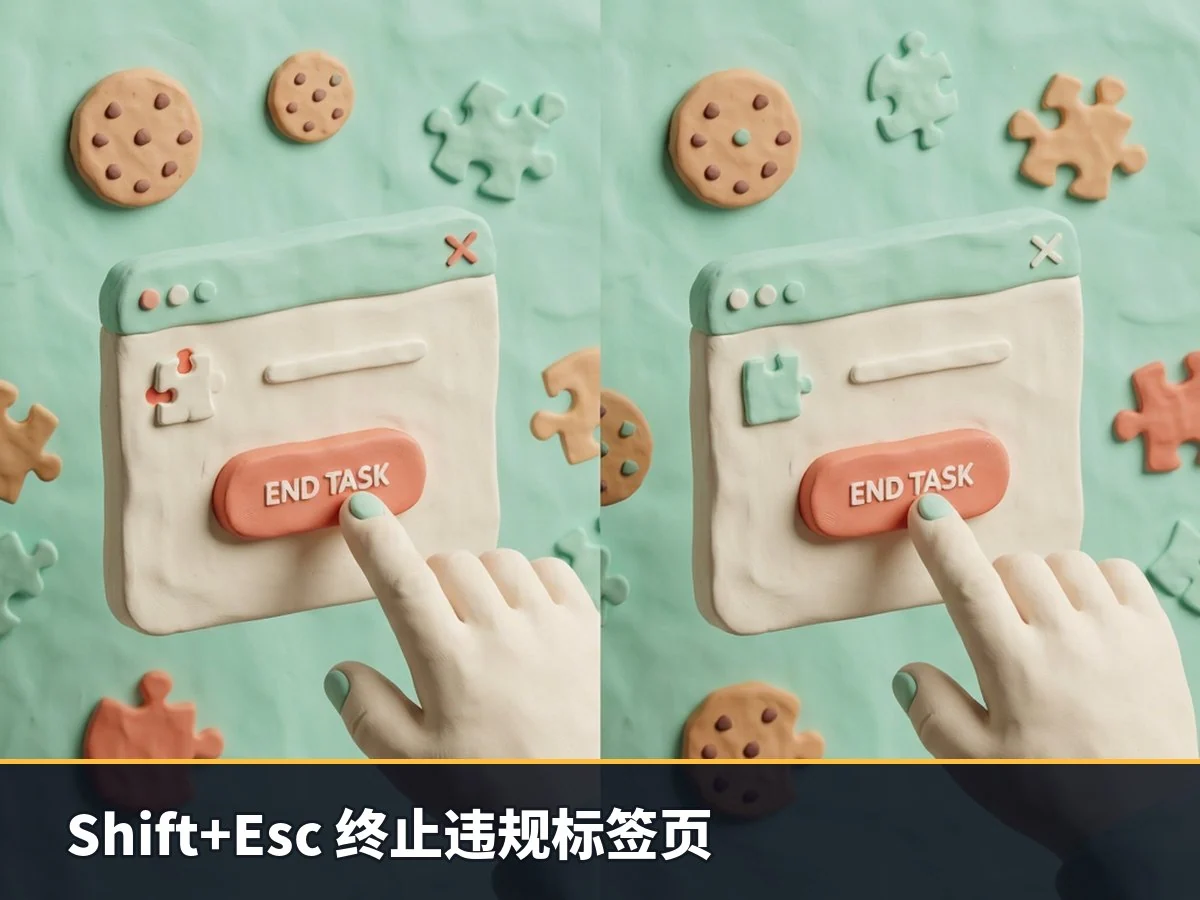
面对全屏病毒警告,首要原则是不点击页面上的任何链接或按钮。最有效的处理方式是使用浏览器内置的任务管理器终止违规标签页。在 Chrome、Edge 和 Firefox 中,快捷键为 Shift + Escape,随后选择“结束任务”或关闭对应进程。若需退出全屏模式,可尝试按 F11。
如果上述方法无效,需强制关闭浏览器。按下 Ctrl + Shift + Esc 打开 Windows 任务管理器,切换至“进程”选项卡,右键点击浏览器进程并选择“结束任务”。重新打开浏览器时,请勿恢复上次会话中的标签页。
若虚假通知持续出现,建议清理浏览器数据并检查权限设置:
- 清除数据:在 Chrome 和 Edge 中使用
Ctrl + Shift + Del删除最近的 Cookie 和其他网站数据。 - 管理通知权限:在 Chrome 中,依次点击菜单“设置” > “隐私和安全” > “网站设置” > “通知”。在“允许发送通知”列表中,移除所有未知或可疑的网站。建议在顶部全局设置为“不允许网站发送通知”。
- 检查扩展程序:点击浏览器右上角的拼图图标进入“管理扩展”,卸载任何不认识或长期未使用的插件,并重启浏览器。
- 排查本地应用:部分弹窗可能源自已安装的垃圾软件。通过
Win + I打开设置,导航至“应用” > “安装的应用”,审查列表并卸载可疑程序。
预防真实恶意感染的措施
值得注意的是,真实的恶意软件感染通常不会发出显眼的视觉警告,而是静默运行。因此,依赖定期扫描而非被动响应弹窗更为关键。
Windows 自带的 Microsoft Defender 对大多数用户而言已具备足够的防护能力。作为补充,用户可以安装 Malwarebytes 等第三方工具进行二次扫描。Malwarebytes 还提供一款名为“浏览器保护”的扩展程序,除了拦截恶意内容外,还能屏蔽追踪器和侵入式广告,进一步提升浏览安全性。