Xbox 360 的破解历史可追溯至 2006 年,早期手段包括修改 DVD 固件、2007 年的超视器黑客攻击以及 2009 年暴露 JTAG 调试端口的布线黑客。其中,2011 年发现的 CPU 强制重置漏洞持续困扰微软长达九年,该漏洞通过向 CPU 重置引脚发送精确信号,导致指令执行错误,从而绕过加密层。然而,利用这一漏洞需要专门的硬件和电压故障芯片,且对时序精度要求极高(纳秒级),往往需要多次尝试才能成功。
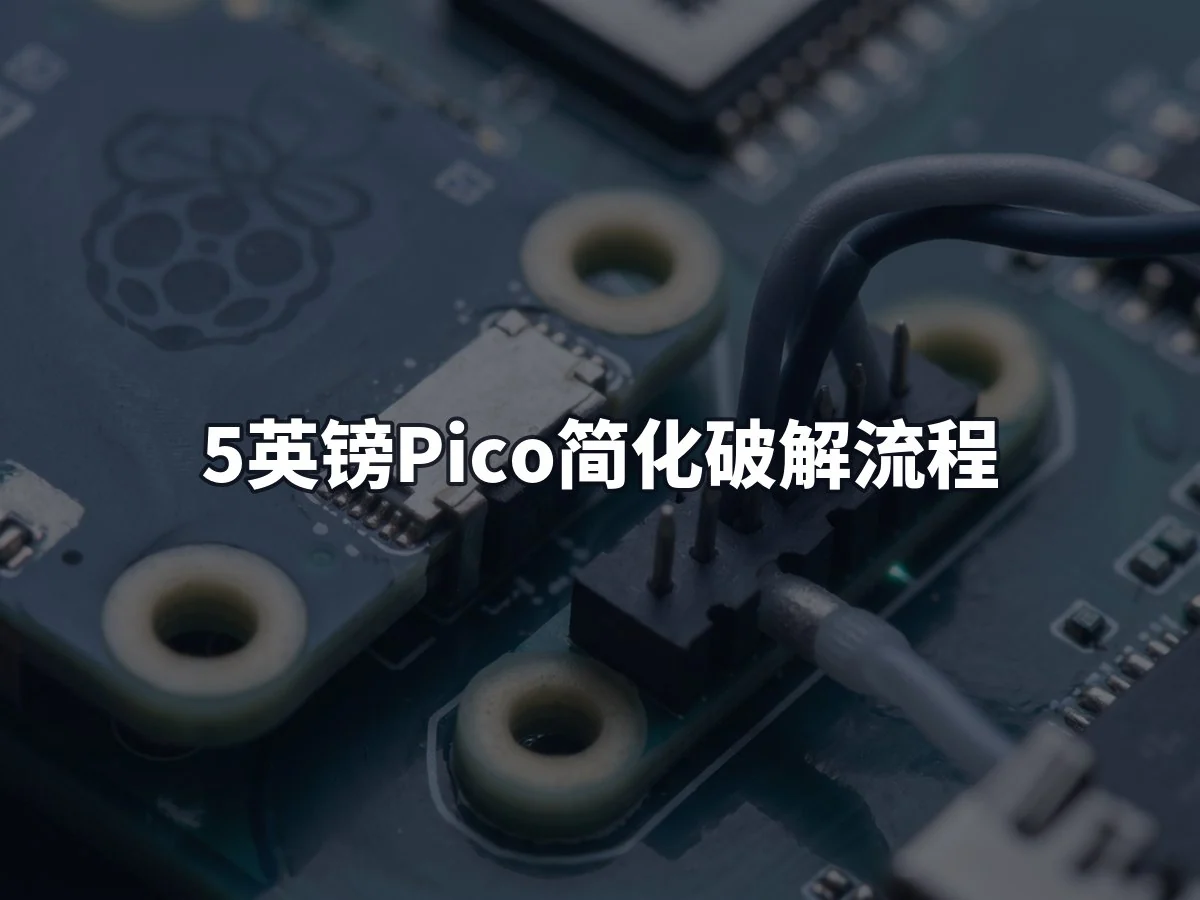
苏格兰黑客 Joshua Kennedy 早在 2017 年便购买了 Matrix Coolrunner Rev D 模块板试图进行破解,但受限于复杂的接线、NAND 编程及耐心需求,当时未能完全简化流程。近期,Kennedy 利用售价仅约 5 英镑(约合 4 美元)的 Raspberry Pi Pico 微控制器,成功复现并简化了这一九年前的高难度操作。
具体操作流程如下:Kennedy 首先将 Raspberry Pi Pico 连接至主机的 NAND 接口头,配合 PicoFlasher 实用程序轻松卸载了主机的 NAND 闪存固件。随后,他使用 XeLL 工具修复 NAND 数据并重新上传。接着,他下载了针对特定时间窗口的 Octal450 时间文件——由于 Xbox 360 不同硬件版本的触发时机各异,这些小程序用于在最佳时刻触发故障芯片以重置 CPU。最后,Kennedy 再次通过 Raspberry Pi Pico 将时间文件上传至 Matrix Coolrunner,完成了整个破解过程。
这一案例表明,原本在 2017 年让 Kennedy 感到棘手的项目,如今借助一款低成本微控制器即可高效完成。值得注意的是,就在上周,PeerPressure Xbox 360 持续软改版也已发布,标志着该主机破解技术的进一步演进。