Brave 引入 TEE 技术实现 AI 对话端到端加密
针对用户对人工智能聊天隐私的担忧,浏览器制造商 Brave 启动了一项实验性功能,利用可信执行环境(TEE)为其 Leo AI 助手提供端到端加密保护。该功能于去年 11 月推出,旨在确保用户与 AI 助理的私密对话不被用于模型训练或泄露给第三方。
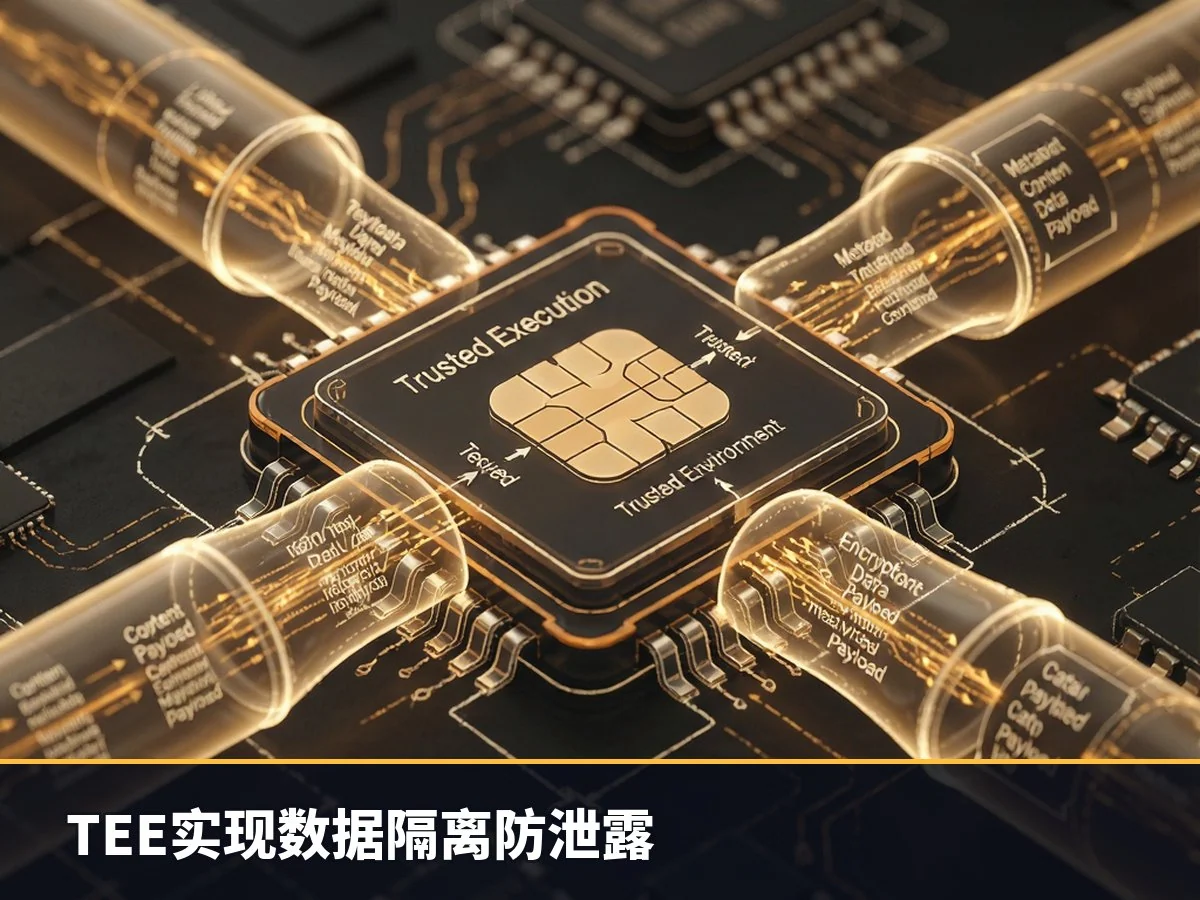
在技术实现上,Brave 将 Leo AI 助手连接至 Z.ai 的 GLM 5.3 Flash 模型。当用户在设备上提交提示词时,数据会在本地进行加密,并通过 Oblivious HTTP 协议发送。这一协议能够将网络请求元数据与实际内容分离,从而隐藏用户的 IP 地址。Brave 的人工智能网关仅负责转发加密查询,无法解密具体内容。随后,经过验证的 TEE 使用与浏览器绑定的密钥接收并解密请求,通过 AI 模型处理后,将加密响应发回浏览器由用户端解密。
Brave 联合创始人兼首席执行官 Brendan Eich 在声明中强调了“信任但验证”的原则。他指出,早在 2014 年便提出用户不应盲目依赖软件,而应具备验证能力。随着 AI 风险的提升,行业仍普遍依赖“信任我兄弟”式的承诺,往往以牺牲用户利益为代价。Eich 表示,Brave 致力于确立用户优先原则,通过技术手段让用户能够证实隐私保护的有效性。
NEAR AI 提供的机密人工智能管道基于 Intel TDX 和 Nvidia 机密计算构建。其核心优势在于实现了严格的数据隔离:Brave 无法知晓用户提问的具体内容,而 NEAR AI 在处理过程中也无法识别请求发起者的身份。这种架构确保了提示词和响应在传输及处理期间均处于加密状态,防止被读取或模拟诱饵攻击。此外,若涉及搜索功能,Leo 的 GLM 5.3 Flash 大脑虽可能被孤立,但 Brave 的 AI 机器人仍可通过 Brave Search API 的 LLM 上下文终点从 TEE 内部发起搜索,全程不暴露用户浏览器信息。
目前,该实施尚未完全结束。Brave 计划后续将验证步骤转移至浏览器端,发布 TEE 密钥日志,并提供对装入内存的确切模型权重的封闭证明,以进一步增强透明度。
Brave 并非唯一尝试降低 AI 数据暴露风险的企业。Apple、AWS、Google、Nvidia 和 Microsoft 均已部署某种形式的私有云计算基础设施用于 AI 服务。Prem AI 等提供商也承诺提供加密推断及零数据保留方案。对于极度重视隐私的用户而言,另一种选择是在本地硬件上运行开放式权重模型进行推理,从而完全避免云端数据传输。