硬件植入细节曝光:Ledger 确认部分设备遭篡改致资产被盗
Ledger 近日证实,通过东南亚经销商 CryptoBilis 分发的一批硬件钱包中植入了恶意硬件模块,导致用户加密货币资产被窃取。该公司正在调查相关报告,CryptoBilis 是一家总部位于马来西亚、业务覆盖东南亚的主要硬件钱包零售商。
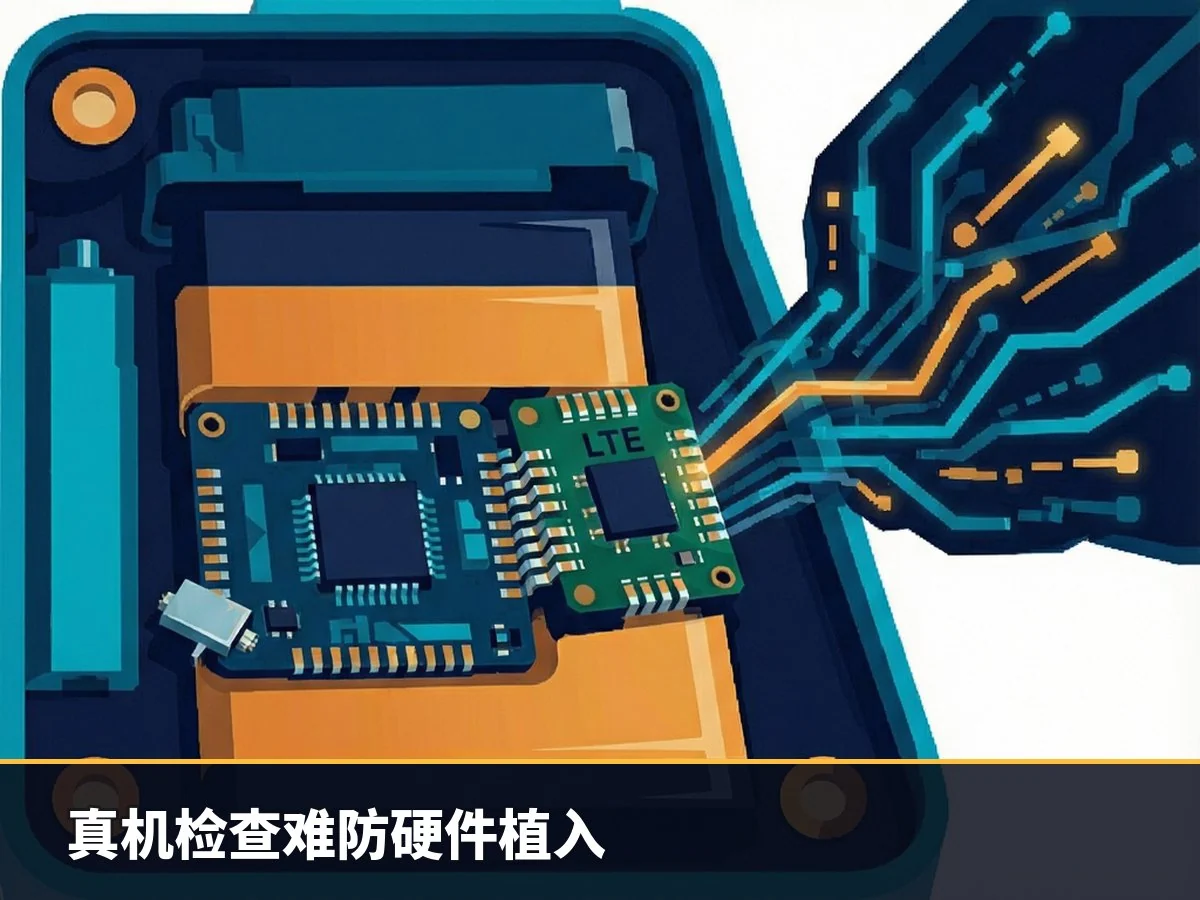
研究人员自 9 月 16 日起陆续展示了 Ledger X 中的植入物,指出这些经过篡改的设备售价仅为原硬件的一半左右。
周末发布的 Tibane Labs 报告详细披露了攻击手法。威胁行为者通过替换为更小的电池来腾出空间安装恶意电路,这块小电池同时为植入模块和 Ledger X 主机供电。研究人员在拆解其中一台设备时发现,在电池和天线下方隐藏着一颗 ST STM32G431KBU6 芯片(基于 Arm Cortex-M4 架构,128 KB 闪存,UFQFPN32 封装)。
为了实现数据外传,攻击者在微控制器旁使用了一个仅 2x2 毫米的 8 焊盘微型 eSIM,并配备了一个屏蔽式 LTE 模块,用于发送助记词等敏感信息。
Ledger 建议用户避免从未经授权的经销商处购买设备,以降低获取假冒或改装产品的风险。公司同时提醒授权经销商和分销商仅通过官方渠道进货,并严禁重新上架退货产品。
尽管 Ledger 提供“真伪检查”(Genuine Check)机制以验证设备真实性,但公司明确警告,如果设备的原始安全元件(Secure Element)保持完整,该机制无法检测出额外添加的硬件植入物。